ℹ️ À savoir · En bref
Microsoft Intune est le service cloud de gestion des appareils et des applications de Microsoft 365. Il remplace progressivement GPO et ConfigMgr : il configure les postes, déploie les applications, pilote les mises à jour et déclare chaque appareil conforme ou non.
Ce statut de conformité est envoyé à Entra ID, où l'accès conditionnel l'utilise pour autoriser ou bloquer l'accès (voir M365-ENT-01). Console : intune.microsoft.com.
Objectifs de la fiche
- Distinguer MDM et MAM, et choisir une méthode d'inscription.
- Comprendre les grands types de stratégies et leur affectation (groupes, filtres).
- Déployer une application Win32 et piloter les mises à jour Windows.
- Relier conformité et accès conditionnel, et savoir où regarder en cas de problème.
Le vocabulaire en 1 tableau
| Terme | Ce que c'est | Exemple |
|---|---|---|
| MDM | Gestion de l'appareil entier (inscription, paramètres, effacement). | Poste Windows d'entreprise |
| MAM | Protection des données dans les applis, sans gérer l'appareil. | Outlook sur un téléphone perso |
| Inscription | Rattachement de l'appareil à Intune (enrollment). | Autopilot, GPO, Portail d'entreprise |
| Profil de configuration | Ensemble de paramètres poussés sur l'appareil. | Catalogue de paramètres, modèles |
| Stratégie de conformité | Règles qui rendent l'appareil conforme ou non. | BitLocker actif, OS minimum |
| Application Win32 | Installeur classique empaqueté en .intunewin. | Citrix Workspace app |
| Filtre | Affine une affectation selon les propriétés de l'appareil. | (device.model -contains "t540") |
| Co-management | Partage des charges de travail entre ConfigMgr et Intune. | Parc SCCM existant |
| IME | Intune Management Extension : agent qui gère Win32 et scripts. | Service sur le poste |
Le cycle de vie d’un appareil
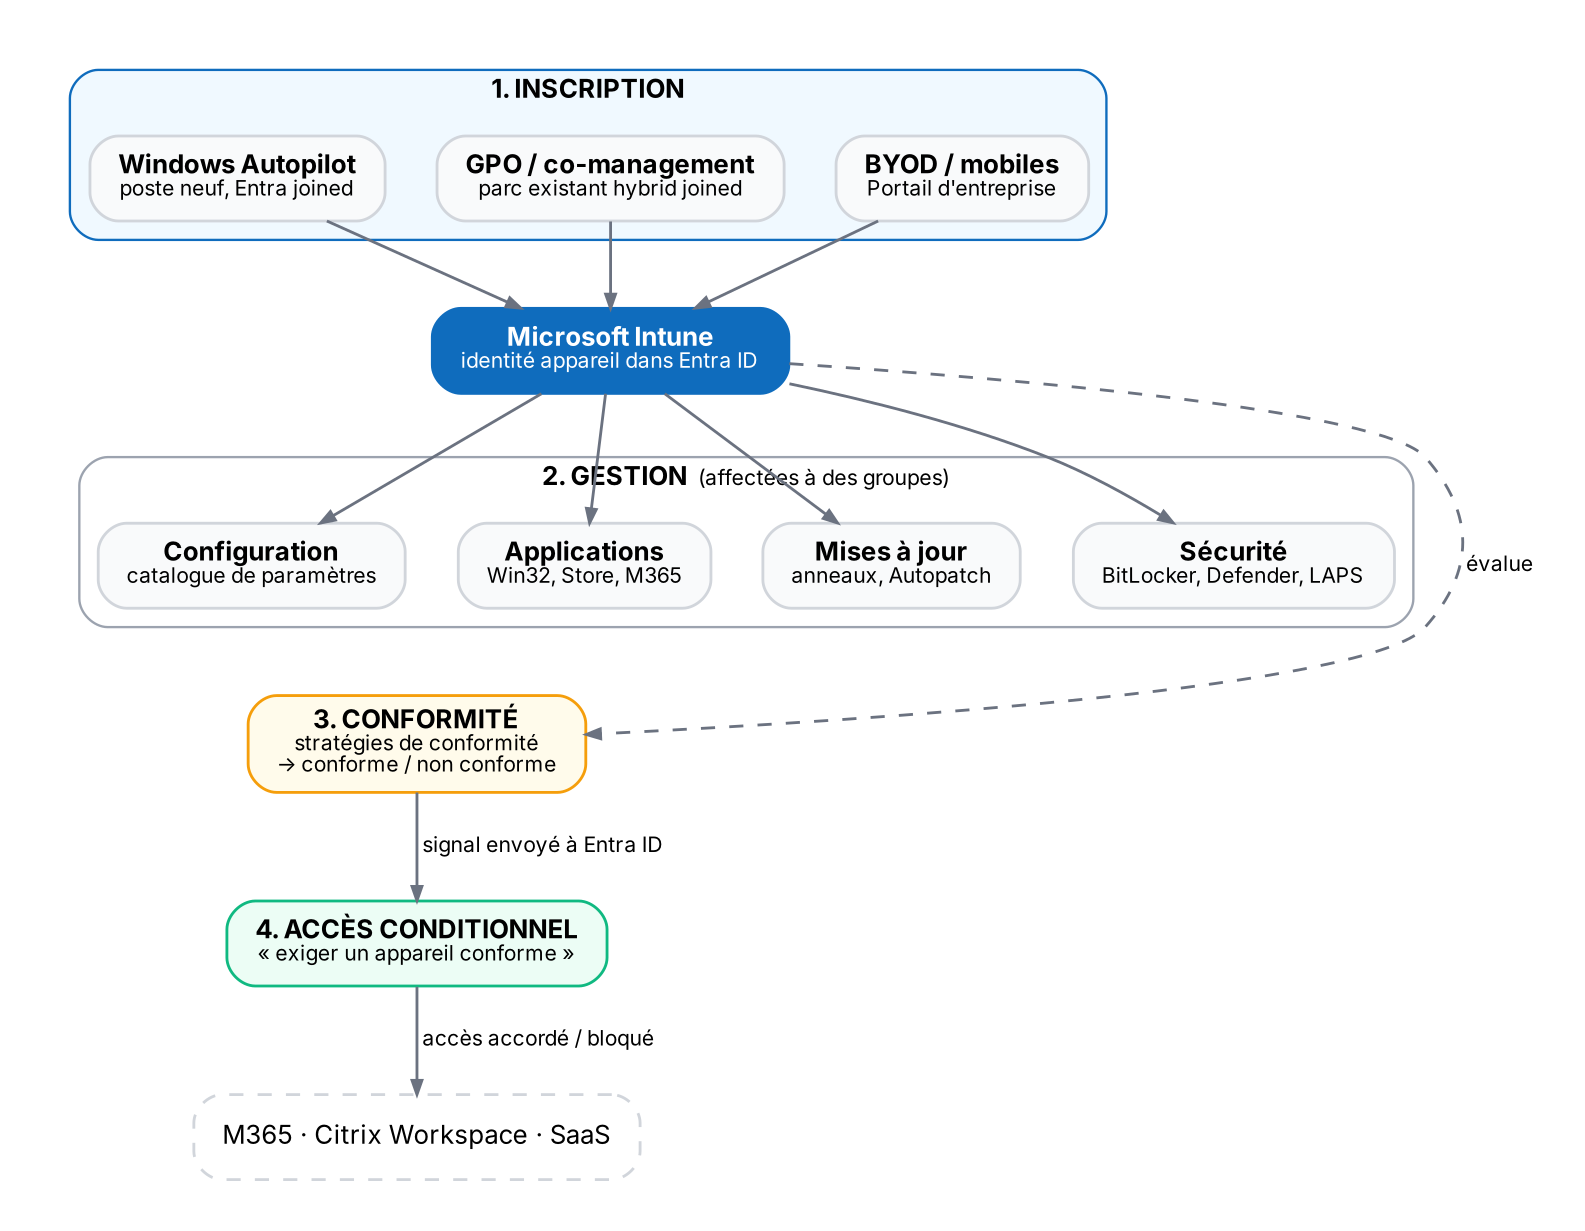
Choisir la méthode d’inscription
| Méthode | Pour quoi | Résultat |
|---|---|---|
| Windows Autopilot | Poste neuf livré directement à l'utilisateur ; reset d'un poste existant | Entra joined (ou hybride via connecteur), profil OOBE personnalisé |
| GPO d'inscription automatique | Parc existant joint à l'AD et synchronisé | Hybrid joined + inscrit dans Intune |
| Co-management (ConfigMgr) | Organisations déjà sous SCCM | Bascule progressive des charges vers Intune |
| Portail d'entreprise / compte pro | BYOD, mobiles iOS / Android | Inscription utilisateur ou MAM seul |
| Inscription en bloc (package) | Kiosques, salles, appareils partagés | Sans utilisateur affecté |
⚠️ Piège
L'inscription automatique exige une licence Intune pour l'utilisateur et que l'étendue MDM (Entra ID › Mobilité) inclue son groupe. Sans cela, la jonction réussit mais l'appareil n'apparaît jamais dans Intune.
Les types de stratégies
| Type | À quoi ça sert | Bon réflexe |
|---|---|---|
| Profils de configuration | Paramètres Windows, navigateurs, Office, Wi-Fi, VPN, certificats | Préférer le catalogue de paramètres aux modèles anciens |
| Sécurité du point de terminaison | BitLocker, Defender antivirus, pare-feu, ASR, LAPS | Un profil par domaine, pas de doublon avec les profils de config |
| Conformité | Seuils exigés : chiffrement, OS, antivirus, mot de passe | Ajouter un délai de grâce et une action « marquer non conforme » |
| Mises à jour Windows | Anneaux de mise à jour, mises à jour de fonctionnalité, pilotes | Anneaux pilote → large ; ou Windows Autopatch |
| Scripts & Remediations | PowerShell ponctuel, ou détection + correction planifiées | Remediations : licence Windows Enterprise E3/E5 requise |
| Protection d'application (MAM) | Chiffrer, bloquer copier-coller, PIN dans les applis | Indispensable pour le BYOD |
💡 Astuce
En cas de conflit entre deux profils sur le même paramètre, Intune ne choisit pas : le paramètre passe en conflit et n'est pas appliqué. Vérifie l'état par paramètre dans le rapport du profil.
Affectations : groupes, exclusions et filtres
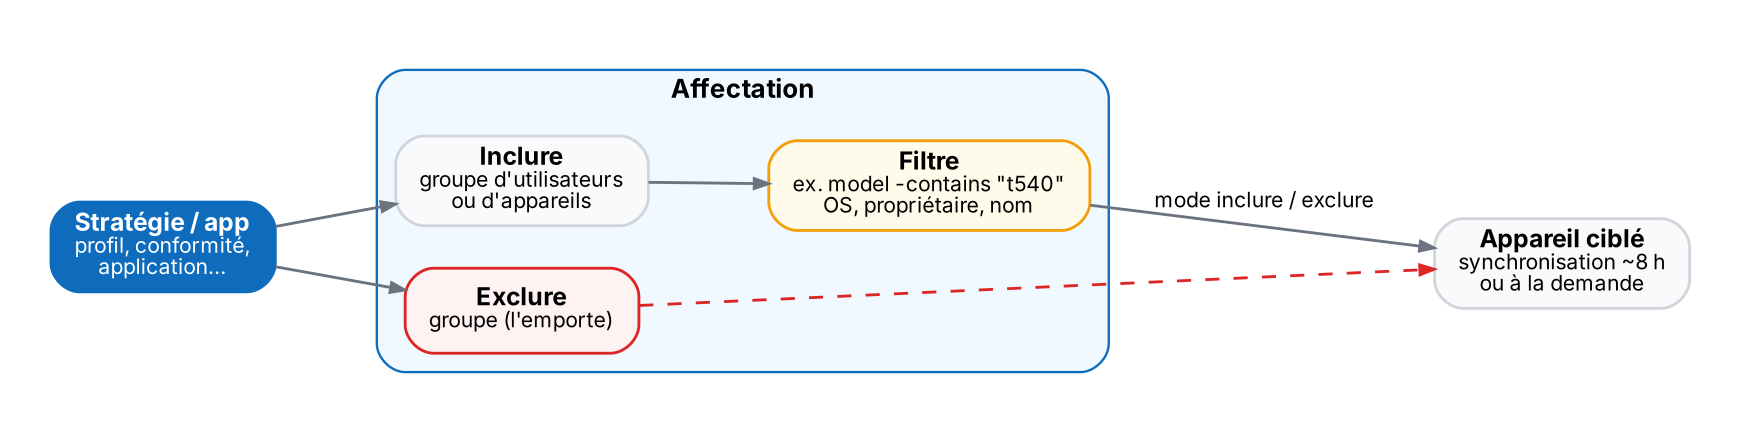
- Cibler des groupes d'appareils pour ce qui concerne la machine (configuration, mises à jour), des groupes d'utilisateurs pour ce qui suit la personne (applis, MAM).
- Les filtres sont évalués à l'enregistrement : rapides, contrairement aux groupes dynamiques qui peuvent mettre du temps à se recalculer.
- Éviter de mélanger groupes d'utilisateurs et d'appareils entre inclusion et exclusion : le résultat est difficile à prévoir.
Déployer une application Win32
étapes clés
# 1. Empaqueter (outil Microsoft Win32 Content Prep Tool)
IntuneWinAppUtil.exe -c C:\Src\CWA -s CitrixWorkspaceApp.exe -o C:\Out

# 2. Dans Intune > Applications > Windows > Ajouter > Application Win32
#    Installation  : CitrixWorkspaceApp.exe /silent /noreboot
#    Désinstall.   : CitrixWorkspaceApp.exe /uninstall /silent
#    Détection     : fichier, clé de registre ou script PowerShell
#    Exigences     : architecture, version d'OS, espace disque
⚠️ Piège
La règle de détection est le point qui casse le plus souvent : si elle ne trouve rien après l'installation, Intune considère l'installation en échec et réessaie. Teste-la sur un poste avant de déployer largement.
Dépannage côté poste
| Commande / emplacement | À quoi ça sert |
|---|---|
dsregcmd /status | État de jonction Entra ID (AzureAdJoined, DomainJoined) et PRT |
Paramètres > Comptes > Accès Professionnel > Info > Synchroniser | Forcer une synchronisation MDM |
Start-Process "intunemanagementextension://syncapp" | Forcer la synchronisation de l'IME (applis Win32, scripts) |
C:\ProgramData\Microsoft\IntuneManagementExtension\Logs | Journaux de l'IME (IntuneManagementExtension.log, AppWorkload.log) |
mdmdiagnosticstool.exe -area DeviceEnrollment;DeviceProvisioning;Autopilot -cab C:\Temp\diag.cab | Collecte de diagnostics MDM |
Observateur d'événements › DeviceManagement-Enterprise-Diagnostics-Provider | Erreurs d'application des stratégies MDM |
ℹ️ À savoir
Côté console, l'onglet Appareils › [poste] › Configuration de l'appareil montre l'état de chaque profil, et Surveiller › Journaux d'audit qui a changé quoi. En PowerShell : Get-MgDeviceManagementManagedDevice (SDK Microsoft Graph).
Pièges classiques
| Symptôme | Cause | Parade |
|---|---|---|
| Appareil hybride absent d'Intune | GPO d'inscription absente, étendue MDM ou licence manquante | Vérifier dsregcmd, l'étendue MDM et la licence |
| Stratégie « en attente » pendant des heures | Cycle de synchronisation (~8 h) | Synchroniser manuellement, éviter les groupes dynamiques lents |
| Paramètre en conflit | Deux profils (ou GPO + Intune) gèrent la même chose | Un seul propriétaire par paramètre ; ControlPolicyConflict pour MDM vs GPO |
| Utilisateurs bloqués par l'accès conditionnel | Appareil non conforme ou pas encore évalué | Délai de grâce, rapport de conformité, mode rapport avant activation |
| Application Win32 en échec | Règle de détection fausse, exécution en contexte système | Tester avec PsExec -s, lire AppWorkload.log |
🔷 En contexte Citrix
Citrix Workspace app se déploie très bien en Win32 Intune, et ses paramètres (StoreFront, SSO) via le catalogue de paramètres ou des modèles ADMX importés.
VDA : Citrix DaaS permet de créer des catalogues MCS joints à Entra ID et inscrits dans Intune ; l'inscription des VM non persistantes jointes hybride est encore en préversion : vérifie la documentation Citrix avant de te lancer.
Attention aux machines non persistantes : chaque redémarrage peut recréer un objet appareil. Prévoir filtres, nettoyage et stratégies adaptées (pas d'Autopilot sur l'image maître).
L'accès conditionnel « appareil conforme » protège l'accès à Citrix Workspace depuis les postes physiques gérés par Intune.
À retenir
- MDM gère l'appareil, MAM protège les données dans les applis.
- Autopilot pour le neuf, GPO / co-management pour l'existant hybride.
- Un paramètre = un seul propriétaire, sinon conflit.
- Groupes d'appareils pour la machine, d'utilisateurs pour la personne ; filtres pour affiner.
- Conformité Intune + accès conditionnel Entra = le duo Zero Trust.
Auto-évaluation
Q1. Quelle est la différence entre MDM et MAM ?
→ MDM inscrit et gère l'appareil entier ; MAM protège seulement les données d'entreprise dans les applications, sans prendre la main sur l'appareil (typique du BYOD).
Q2. Un poste hybrid joined n'apparaît pas dans Intune. Que vérifies-tu ?
→ La GPO d'inscription automatique, l'étendue MDM dans Entra ID, la licence Intune de l'utilisateur et l'état dsregcmd /status.
Q3. Deux profils définissent le même paramètre avec des valeurs différentes. Que se passe-t-il ?
→ Le paramètre est en conflit et n'est appliqué par aucun des deux ; il faut n'en garder qu'un.
Q4. Comment un poste non conforme est-il bloqué à l'accès à Outlook ?
→ Intune envoie l'état de conformité à Entra ID ; une stratégie d'accès conditionnel « exiger un appareil conforme » bloque alors l'accès.