ℹ️ À savoir · En bref
L'accès conditionnel devient vite une accumulation de stratégies difficiles à lire. La méthode qui tient dans le temps : des personas (administrateurs, internes, invités, comptes de service), un nommage strict, et des stratégies testées en rapport uniquement.
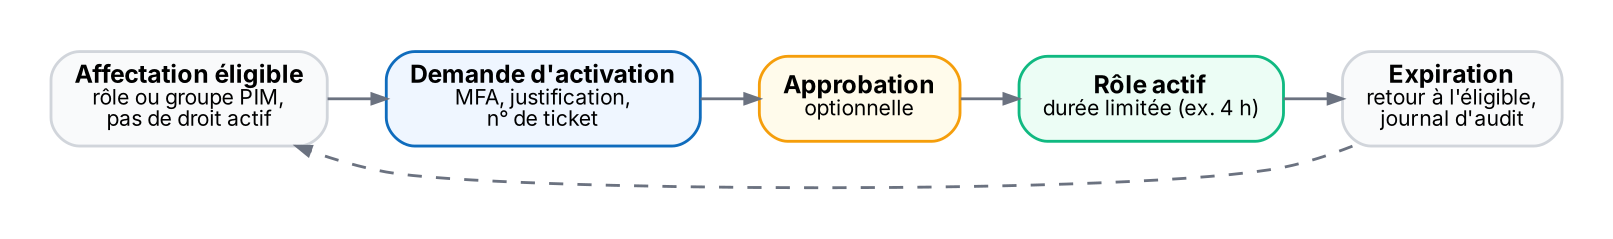
PIM supprime les droits d'administration permanents : on est éligible, on active le rôle quand on en a besoin, pour une durée limitée et tracée.
Objectifs de la fiche
- Concevoir un jeu de stratégies lisible par personas.
- Utiliser forces d'authentification et contrôles de session.
- Tester et déployer sans se verrouiller dehors.
- Mettre en place PIM pour les rôles et les groupes.
Concevoir par personas
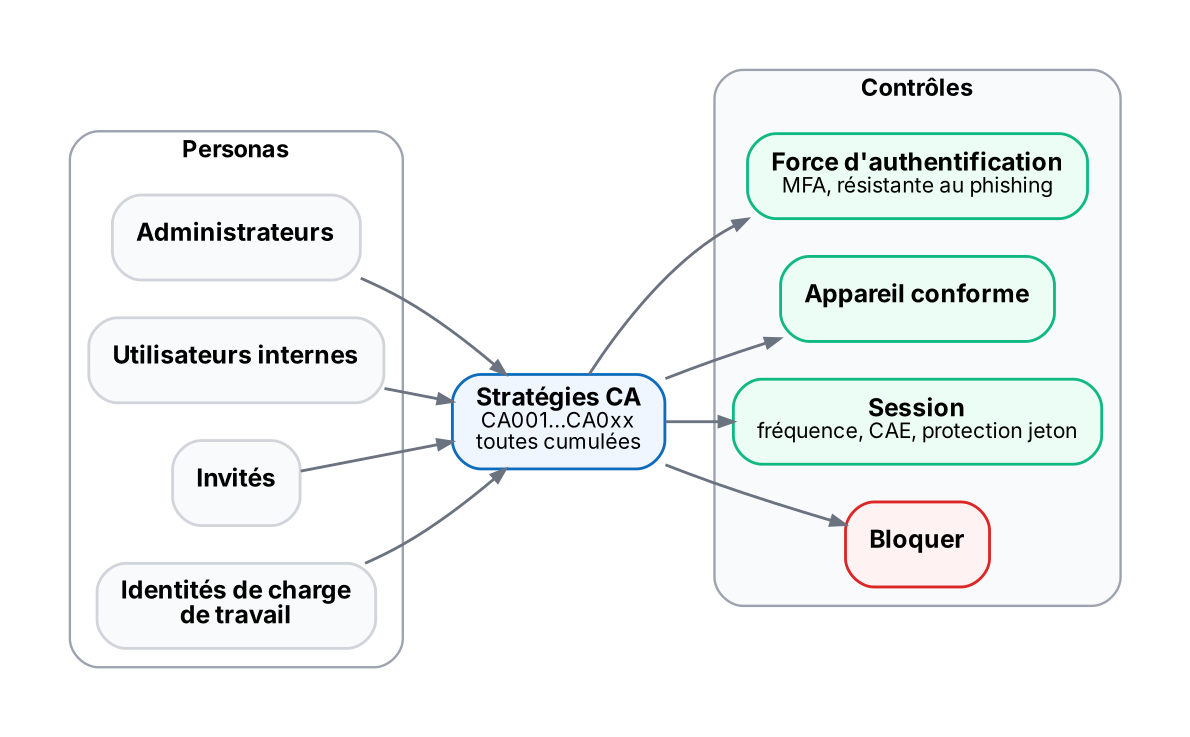
| Nom | Cible | Contrôle |
|---|---|---|
CA001-Admins-AllApps-PhishingResistant | Rôles d'administration | Force d'authentification « MFA résistante au phishing » |
CA002-Internals-AllApps-MFA | Tous les utilisateurs internes | MFA (sauf emplacement ou appareil de confiance, selon ta politique) |
CA003-AllUsers-LegacyAuth-Block | Tous, clients d'authentification hérités | Bloquer |
CA004-Internals-Citrix-Compliant | Application Citrix Workspace / Cloud | Appareil conforme ou joint hybride, sinon MFA |
CA005-Guests-AllApps-MFA | Invités et utilisateurs externes | MFA, durée de session courte |
CA006-AllUsers-HighRisk-Block | Risque utilisateur élevé (P2) | Changement de mot de passe sécurisé ou blocage |
CA007-AllUsers-DeviceCode-Block | Flux d'authentification « code d'appareil » | Bloquer (sauf exceptions nommées) |
💡 Astuce
Nommage : numéro – persona – applications – contrôle. On lit la stratégie sans l'ouvrir.
Exclusions par groupe uniquement (jamais d'utilisateurs directs) et un groupe d'exclusion par stratégie, revu régulièrement.
Les contrôles qui comptent
| Contrôle | Ce qu'il apporte |
|---|---|
| Force d'authentification | Exige un type de méthode précis : MFA, sans mot de passe, résistante au phishing (FIDO2 / clés d'accès, Windows Hello Entreprise, certificat) |
| Appareil conforme / joint hybride | L'accès dépend de l'état de l'appareil évalué par Intune (M365-INT-01) |
| Fréquence de connexion | Redemande l'authentification après un délai (utile pour les admins et les postes partagés) |
| Évaluation continue de l'accès (CAE) | Révocation quasi immédiate si le compte est désactivé, le mot de passe changé ou le réseau modifié |
| Protection des jetons | Lie le jeton de session à l'appareil : un jeton volé ne marche pas ailleurs (périmètre d'applications et de plateformes limité) |
| Emplacements nommés | Plages IP ou pays ; à utiliser comme condition, pas comme seule protection |
ℹ️ À savoir
Microsoft déploie aussi des stratégies gérées par Microsoft (d'abord en rapport uniquement) et impose le MFA pour l'accès aux portails d'administration Azure et Microsoft. Vérifie-les dans la liste des stratégies avant d'en créer des doublons.
Tester et déployer
- 1. Créer la stratégie en Rapport uniquement.
- 2. Vérifier l'impact dans les journaux de connexion (onglet « Accès conditionnel » / « Rapport uniquement ») et le classeur Insights et rapports.
- 3. Simuler un cas précis avec l'outil What If (utilisateur, application, appareil, emplacement).
- 4. Activer sur un groupe pilote, puis élargir.
- 5. Garder deux comptes break-glass exclus de tout, surveillés par une alerte à chaque connexion.
PowerShell
# Lister les stratégies et leur état (module Microsoft.Graph)
Connect-MgGraph -Scopes "Policy.Read.All"
Get-MgIdentityConditionalAccessPolicy |
  Select-Object DisplayName, State |
  Sort-Object DisplayName
# State : enabled, disabled, enabledForReportingButNotEnforced (= rapport uniquement)
PIM : l’administration juste-à-temps
| Notion | Définition |
|---|---|
| Affectation éligible | L'utilisateur peut activer le rôle, mais ne l'a pas en permanence |
| Affectation active | Droit immédiat ; à réserver aux comptes break-glass et aux comptes de service justifiés |
| Paramètres du rôle | Durée maximale d'activation, MFA ou force d'authentification, justification, n° de ticket, approbation, notifications |
| PIM for Groups | Appartenance juste-à-temps à un groupe de sécurité : utile pour des droits hors Entra (applications, Azure, Citrix Cloud via SSO par groupe) |
| Rôles Azure | Même logique pour les rôles RBAC sur abonnements et groupes de ressources |
| Revues d'accès | Faire valider régulièrement qui garde ses éligibilités |
⚠️ Piège
Une force d'authentification exigée à l'activation du rôle et une stratégie CA ciblant le rôle ne voient pas la même chose : la stratégie CA « admins » ne s'applique qu'une fois le rôle actif. Exige donc aussi une authentification forte à l'activation : paramètre du rôle PIM, ou mieux un contexte d'authentification couplé à une stratégie CA résistante au phishing.
Ne transforme pas l'activation en formalité : durée courte (1 à 4 h), approbation pour Administrateur général et Administrateur des rôles privilégiés.
Licences
| Fonction | Licence |
|---|---|
| Accès conditionnel, forces d'authentification | Entra ID P1 (Microsoft 365 E3, Business Premium) |
| Risque utilisateur et de connexion | Entra ID P2 (Microsoft 365 E5) |
| PIM (rôles Entra, Azure, groupes) | Entra ID P2 ou Entra ID Governance |
| Revues d'accès avancées, workflows de cycle de vie | Entra ID Governance |
🔷 En contexte Citrix
Citrix Cloud accepte Entra ID comme fournisseur d'identité : tes stratégies CA s'appliquent à l'accès administrateur Citrix Cloud et, selon la configuration, à Workspace.
Associe un groupe PIM for Groups aux droits d'administration Citrix Cloud : les admins Citrix activent leurs droits juste-à-temps, avec traçabilité.
À retenir
- Personas + nommage + exclusions par groupe.
- Admins : force d'authentification résistante au phishing.
- Rapport uniquement → What If → pilote → production ; deux break-glass.
- PIM : éligible par défaut, activation courte avec MFA, approbation sur les rôles critiques.
- P1 pour l'accès conditionnel, P2 / Governance pour risque et PIM.
Auto-évaluation
Q1. Quelle est la différence entre « MFA » et une force d'authentification « résistante au phishing » ?
→ Le MFA accepte des méthodes interceptables (SMS, notification approuvée par erreur) ; la force résistante au phishing n'accepte que FIDO2 / clés d'accès, Windows Hello Entreprise ou certificat.
Q2. Comment vérifier l'effet d'une nouvelle stratégie avant de l'activer ?
→ La créer en rapport uniquement, analyser les journaux de connexion et les classeurs, simuler avec What If.
Q3. Pourquoi exiger le MFA dans les paramètres du rôle PIM en plus de l'accès conditionnel ?
→ Parce que la stratégie CA ciblant le rôle ne s'applique qu'une fois le rôle actif ; l'exigence PIM protège l'activation elle-même.
Q4. À quoi sert PIM for Groups ?
→ À rendre l'appartenance à un groupe temporaire et activable, donc à appliquer le juste-à-temps à tout ce qui s'appuie sur ce groupe.