ℹ️ À savoir · En bref
Microsoft Entra ID (ex-Azure AD, renommé en 2023) est le service d'identité et d'accès cloud de Microsoft. C'est l'annuaire de tout tenant Microsoft 365 / Azure : il authentifie les utilisateurs, décide qui accède à quoi (MFA, accès conditionnel) et fournit le SSO vers des milliers d'applications.
Ce n'est pas « un AD dans le cloud » : pas de LDAP, pas de Kerberos/NTLM natif, pas d'OU ni de GPO. Il parle OAuth 2.0 / OpenID Connect / SAML et s'administre via Microsoft Graph.
Objectifs de la fiche
- Situer Entra ID par rapport à l'Active Directory on-premises.
- Comprendre les objets (utilisateurs, groupes, appareils, applications) et les licences.
- Choisir entre Connect Sync / Cloud Sync et PHS / PTA / fédération.
- Construire une stratégie d'accès conditionnel sans se verrouiller dehors.
AD DS vs Entra ID
| Sujet | Active Directory (AD DS) | Microsoft Entra ID |
|---|---|---|
| Portée | Réseau d'entreprise, contrôleurs de domaine | Internet, service SaaS mondial |
| Protocoles | Kerberos, NTLM, LDAP | OAuth 2.0, OIDC, SAML, SCIM |
| Structure | Forêt, domaines, OU (hiérarchique) | Tenant plat ; unités administratives pour déléguer |
| Politique | GPO | Accès conditionnel + Intune (appareils) |
| Appareils | Jonction au domaine | Entra joined / hybrid joined / registered |
| Administration | ADUC, PowerShell AD | Portail entra.microsoft.com, Microsoft Graph |
💡 Astuce
Besoin de LDAP / Kerberos pour une appli « legacy » dans Azure sans contrôleur de domaine ? C'est un autre service : Microsoft Entra Domain Services (domaine managé). Il ne remplace pas votre AD.
Les objets du tenant
| Objet | Ce qu'il faut savoir |
|---|---|
| Tenant | Instance dédiée d'Entra ID, avec un domaine initial xxx.onmicrosoft.com + vos domaines vérifiés. |
| Utilisateur | Membre (cloud ou synchronisé depuis l'AD) ou invité B2B (compte externe invité). |
| Groupe | Sécurité (accès, licences, stratégies) ou Microsoft 365 (boîte, Teams, SharePoint). Appartenance assignée ou dynamique (règle sur attributs, licence P1). |
| Appareil | Identité de la machine, utilisée par l'accès conditionnel et Intune (voir § 5). |
| Application | App registration + enterprise app / service principal (voir § 7). |
| Rôle | Rôles d'administration intégrés (RBAC) : Global Administrator, User Administrator, Conditional Access Administrator… |
Identité hybride : relier l’AD au cloud
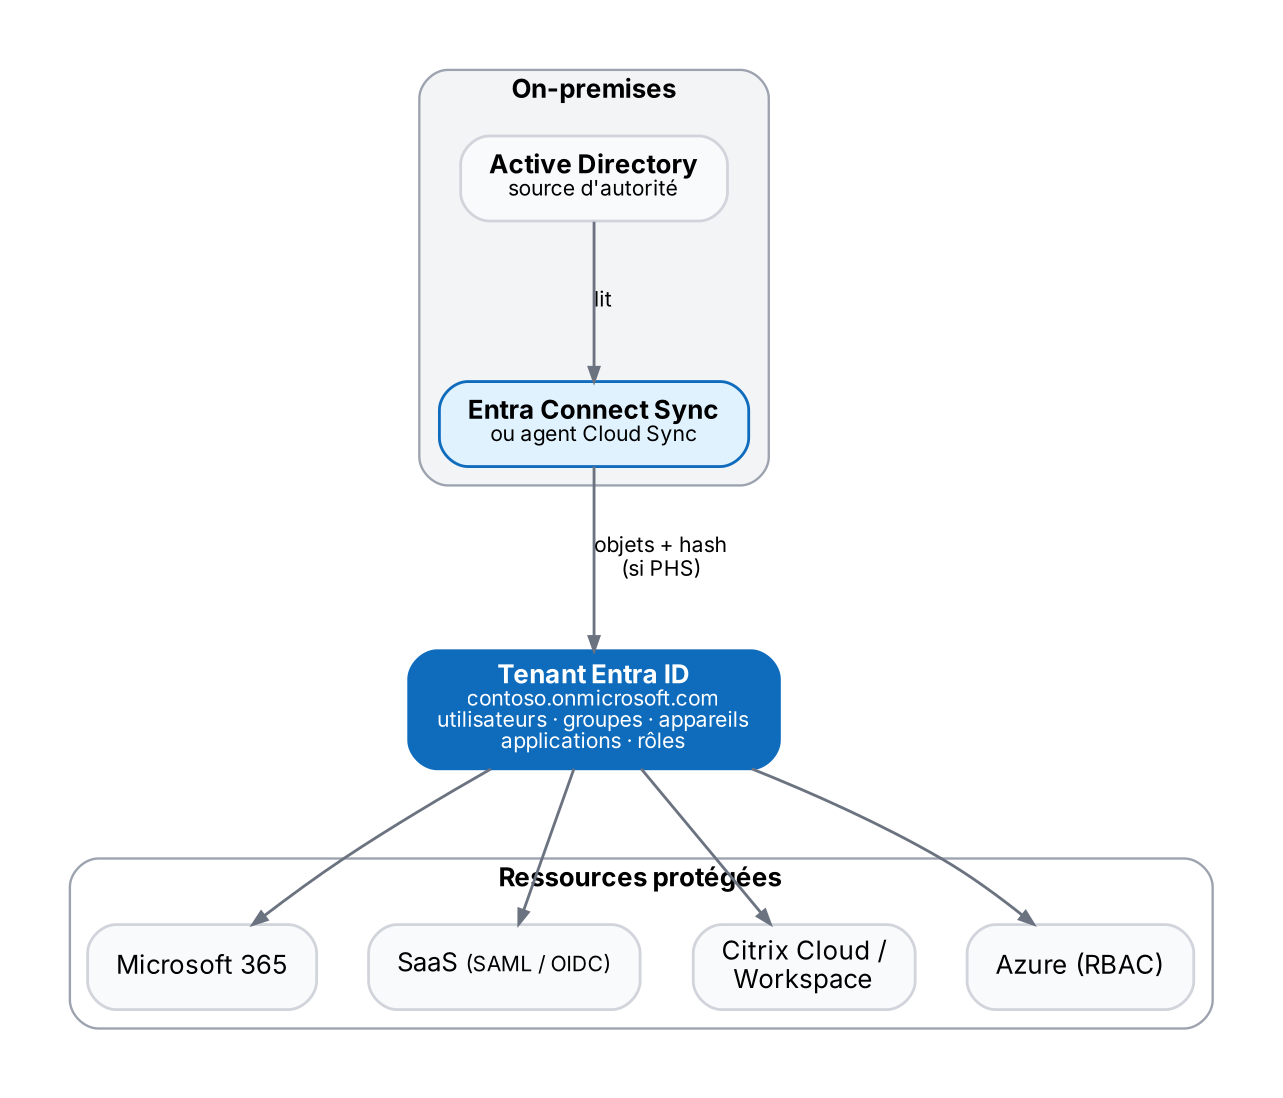
Quel moteur de synchronisation ?
| Entra Connect Sync | Entra Cloud Sync | |
|---|---|---|
| Architecture | Serveur Windows dédié + base SQL locale | Agents légers ; configuration pilotée depuis le cloud |
| Haute dispo | Un serveur actif + serveur(s) en « staging » | Plusieurs agents actifs |
| Forêts AD déconnectées | Complexe | Natif (un agent par forêt) |
| Couverture fonctionnelle | La plus complète (scénarios avancés, write-back d'appareils…) | En rattrapage ; vérifier la matrice de comparaison |
| Recommandation Microsoft | Si besoin d'une fonction absente de Cloud Sync | Choix par défaut pour les nouveaux déploiements |
Quelle méthode d’authentification ?
| Méthode | Principe | Points forts / limites |
|---|---|---|
| PHS — Password Hash Sync | Un hash dérivé du hash AD est synchronisé ; Entra valide le mot de passe lui-même. | ✔ Le plus simple et résilient (fonctionne si l'AD est hors ligne) ; active la détection d'identifiants fuités. Recommandé. |
| PTA — Pass-through Auth | Des agents on-prem valident le mot de passe contre l'AD en temps réel. | Les politiques AD (horaires, compte désactivé) s'appliquent immédiatement ; dépend des agents et de l'AD. |
| Fédération | Entra redirige vers un IdP (AD FS, tiers) qui authentifie. | Exigences spécifiques (carte à puce tierce…) ; le plus complexe à exploiter. Tendance : migrer vers PHS. |
⚠️ Piège
Domaine AD en .local : il n'est pas vérifiable dans Entra. Ajoute un suffixe UPN routable (ex. @contoso.com) aux utilisateurs avant la synchronisation, sinon ils arrivent en @xxx.onmicrosoft.com.
Les états d’un appareil
| État | Pour quoi | Connexion Windows avec |
|---|---|---|
| Entra registered | Appareils personnels (BYOD), mobiles | Compte local / perso ; compte pro ajouté |
| Entra joined | Postes cloud-first, Windows Autopilot | Compte Entra ID |
| Hybrid joined | Parc existant joint à l'AD, en transition | Compte AD (objet présent dans les deux) |
L’accès conditionnel (Conditional Access)
C'est le moteur de décision Zero Trust d'Entra : « si telles conditions, alors telle exigence ». Il est évalué après la saisie des identifiants, à chaque obtention de jeton.
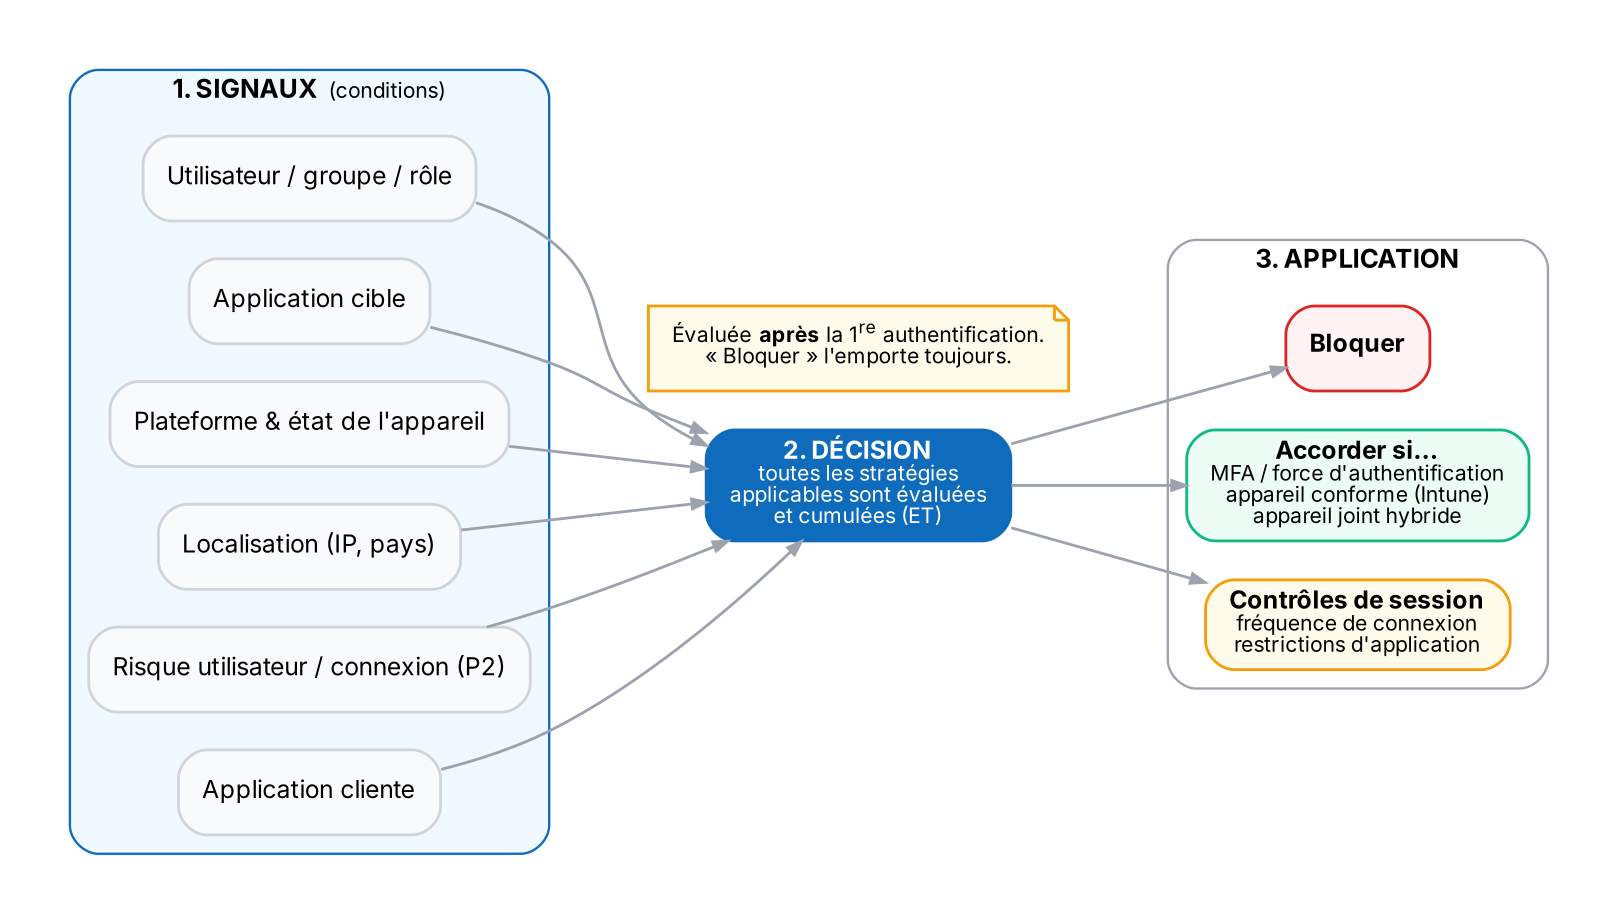
Socle de stratégies recommandé
| # | Stratégie | Cible | Contrôle |
|---|---|---|---|
| 1 | MFA pour les administrateurs | Rôles d'admin | Force d'authentification résistante au phishing |
| 2 | MFA pour tous | Tous les utilisateurs, toutes les apps | Exiger MFA |
| 3 | Bloquer l'authentification héritée | Clients « autres » (POP, IMAP, SMTP auth…) | Bloquer |
| 4 | Appareil conforme pour les apps sensibles | ex. Citrix Workspace, portails admin | Conforme Intune ou hybrid joined |
| 5 | Risque élevé (P2) | Risque de connexion / utilisateur | MFA, changement de mot de passe sécurisé |
⚠️ Piège
Ne jamais se verrouiller dehors : crée 2 comptes « break-glass » (cloud-only, mot de passe long + FIDO2, surveillés) exclus de toutes les stratégies.
Démarre chaque stratégie en mode « Rapport uniquement », contrôle l'impact dans les journaux de connexion et l'outil What If, puis active.
💡 Astuce
Pas de licence P1 ? Les paramètres de sécurité par défaut (security defaults) imposent un MFA de base gratuitement. Ils sont incompatibles avec l'accès conditionnel : on désactive l'un pour passer à l'autre.
Applications : registration vs enterprise app
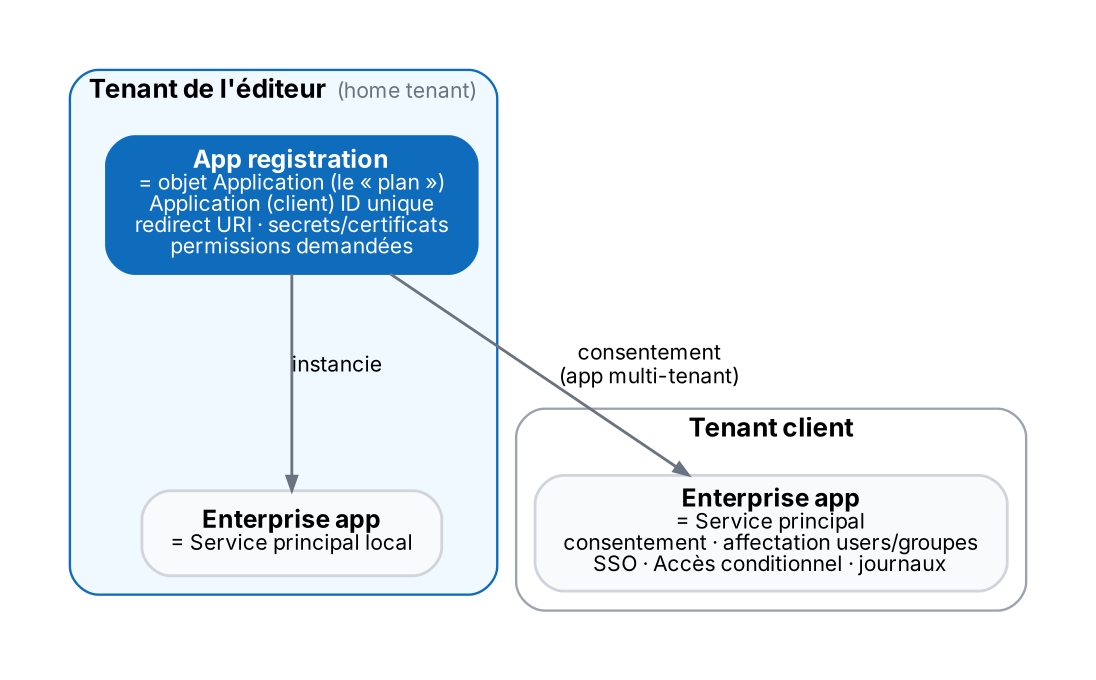
- App registration : là où le développeur déclare l'appli (client ID, redirect URI, secrets/certificats, permissions Graph demandées).
- Enterprise app : là où l'admin gère l'usage dans son tenant (consentement, affectation des utilisateurs, SSO SAML, accès conditionnel, journaux).
- Permissions déléguées (l'appli agit au nom d'un utilisateur) vs application (l'appli agit seule, consentement admin requis).
- Les identités managées (managed identities) évitent tout secret pour les ressources Azure.
Licences et fonctions clés
| Édition | Apporte (principalement) | Incluse dans |
|---|---|---|
| Free | Annuaire, SSO, synchronisation, security defaults | Tout abonnement Microsoft cloud |
| P1 | Accès conditionnel, groupes dynamiques, SSPR avec write-back vers l'AD, proxy d'application | Microsoft 365 E3, Business Premium, EMS E3 |
| P2 | P1 + Identity Protection (risque), PIM, revues d'accès | Microsoft 365 E5, EMS E5 |
PIM (Privileged Identity Management) : les rôles d'admin deviennent éligibles plutôt que permanents ; on les active juste-à-temps, pour une durée limitée, avec MFA, justification et éventuellement approbation.
Administrer en PowerShell (Microsoft Graph)
ℹ️ À savoir
Les modules MSOnline et AzureAD sont retirés : tout passe par le SDK Microsoft.Graph (ou az / API REST).
| Commande | À quoi ça sert |
|---|---|
Install-Module Microsoft.Graph -Scope CurrentUser | Installer le SDK |
Connect-MgGraph -Scopes "User.Read.All","Group.Read.All" | Se connecter en demandant des permissions |
Get-MgUser -Filter "startsWith(displayName,'Jul')" | Rechercher des utilisateurs |
Get-MgGroupMember -GroupId <id> -All | Lister les membres d'un groupe |
Get-MgDevice -All | Inventorier les appareils |
Get-MgIdentityConditionalAccessPolicy | Exporter les stratégies d'accès conditionnel |
Get-MgAuditLogSignIn -Top 20 | Dernières connexions (scope AuditLog.Read.All) |
🔷 En contexte Citrix
Citrix Cloud peut utiliser Entra ID comme fournisseur d'identité pour Workspace : l'accès conditionnel et le MFA Entra s'appliquent alors à l'ouverture de session Workspace.
Conséquence clé : l'utilisateur n'a plus de mot de passe AD transmis au VDA. Pour un SSO jusqu'au VDA joint à l'AD, il faut FAS (Federated Authentication Service).
Les VDA MCS/Azure peuvent être hybrid joined ou Entra joined ; l'état de jonction conditionne les stratégies « appareil conforme / hybride ».
Les règles d'auth conditionnelle Citrix Cloud basées sur des groupes dépendent des groupes que voit l'IdP : vérifier leur portée (sécurité, synchronisés, imbrication).
À retenir
- Entra ID = identité cloud (OAuth/OIDC/SAML), pas un AD hébergé.
- Hybride : Cloud Sync par défaut, Connect Sync si fonction manquante ; PHS recommandé.
- Accès conditionnel = si conditions alors exigences ; « Bloquer » gagne toujours.
- 2 comptes break-glass exclus + mode rapport avant toute activation.
- App registration = modèle ; enterprise app = instance gérée dans le tenant.
Auto-évaluation
Q1. Pourquoi PHS est-il recommandé même quand on utilise PTA ou la fédération ?
→ Il sert de secours si l'on-prem tombe et active la détection d'identifiants fuités (Identity Protection).
Q2. Deux stratégies s'appliquent : l'une exige le MFA, l'autre bloque. Résultat ?
→ Accès bloqué : les stratégies se cumulent et « Bloquer » l'emporte toujours.
Q3. Quelle licence pour activer PIM et les stratégies basées sur le risque ?
→ Entra ID P2 (inclus dans Microsoft 365 E5).
Q4. Un utilisateur s'authentifie sur Workspace via Entra ID et doit ouvrir un VDA joint à l'AD sans ressaisir son mot de passe. Que faut-il ?
→ Citrix FAS, qui émet un certificat à la volée pour l'ouverture de session Windows.