ℹ️ À savoir · En bref
Microsoft Defender n'est pas un produit mais une famille : chaque brique protège un domaine (postes, messagerie, identités, applications cloud) et toutes remontent dans Microsoft Defender XDR (portail security.microsoft.com), qui corrèle les alertes en incidents.
Le cœur côté infrastructure est Defender for Endpoint (MDE) : antivirus, réduction de la surface d'attaque et EDR sur les postes, serveurs et VDA.
Objectifs de la fiche
- Situer chaque produit Defender et ce qu'il protège.
- Comprendre les couches de protection de Defender for Endpoint et les licences P1 / P2.
- Intégrer des postes, des serveurs et des VDI non persistants.
- Traiter un incident et faire une première requête d'advanced hunting.
La famille Defender
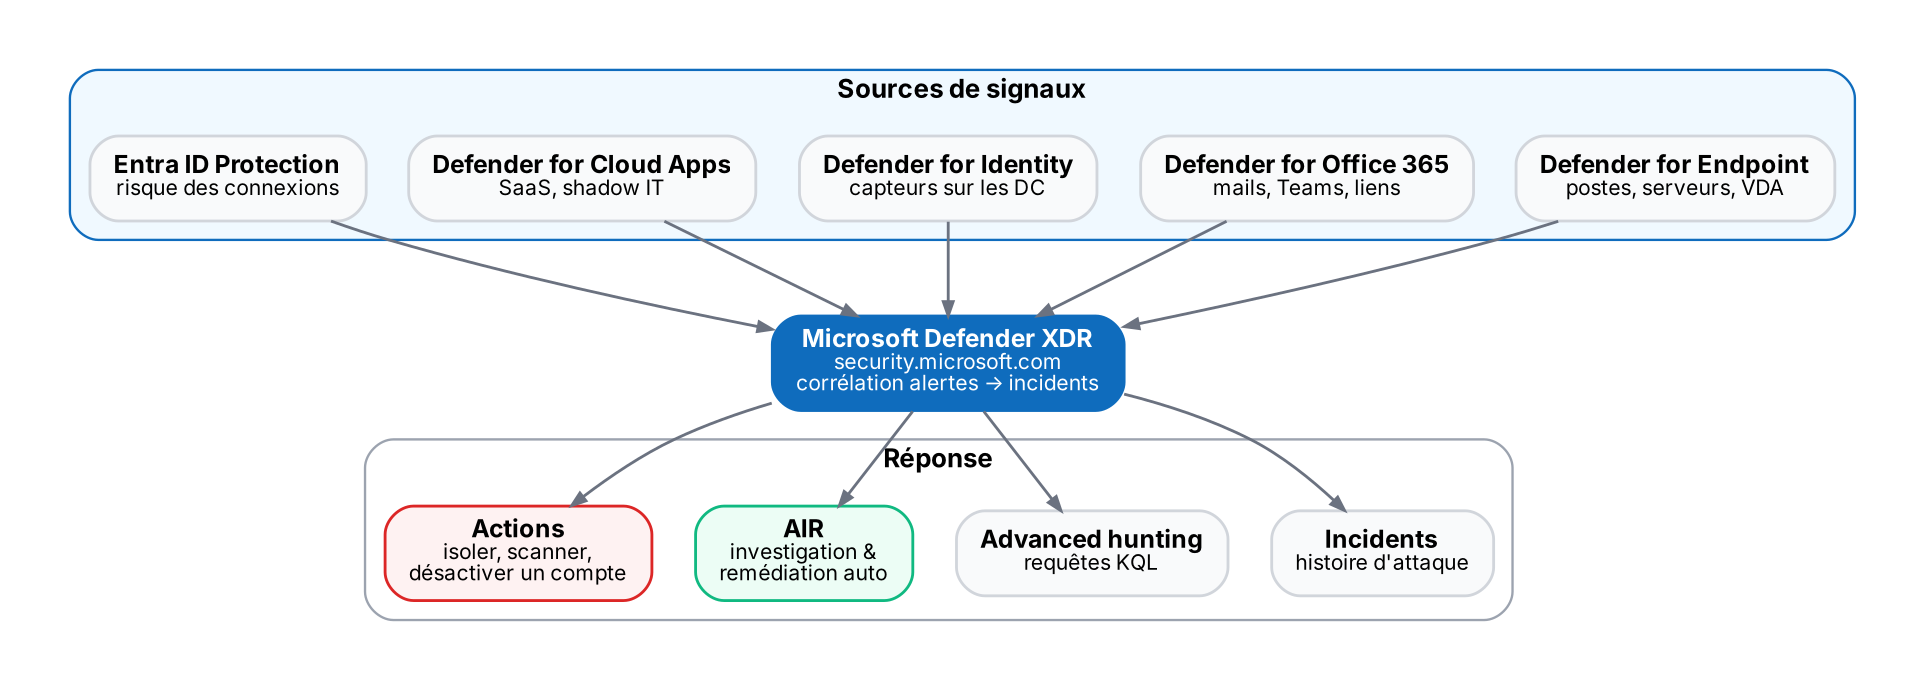
| Produit | Protège | Exemples de détections / fonctions |
|---|---|---|
| Defender for Endpoint | Postes, serveurs, VDA, mobiles | Ransomware, exécution PowerShell suspecte, isolement d'un poste |
| Defender for Office 365 | Exchange Online, Teams, SharePoint | Liens et pièces jointes piégés (Safe Links / Safe Attachments), anti-hameçonnage |
| Defender for Identity | Active Directory on-prem (capteurs sur les DC) | Pass-the-hash, Kerberoasting, reconnaissance, DCSync |
| Defender for Cloud Apps | Applications SaaS | Shadow IT, téléchargement massif, contrôle de session |
| Entra ID Protection | Connexions et comptes | Mot de passe fuité, connexion depuis IP anonyme |
| Defender for Cloud | Azure, AWS, GCP (charges cloud) | Posture de sécurité, protection des serveurs et conteneurs |
Defender for Endpoint : les couches de protection
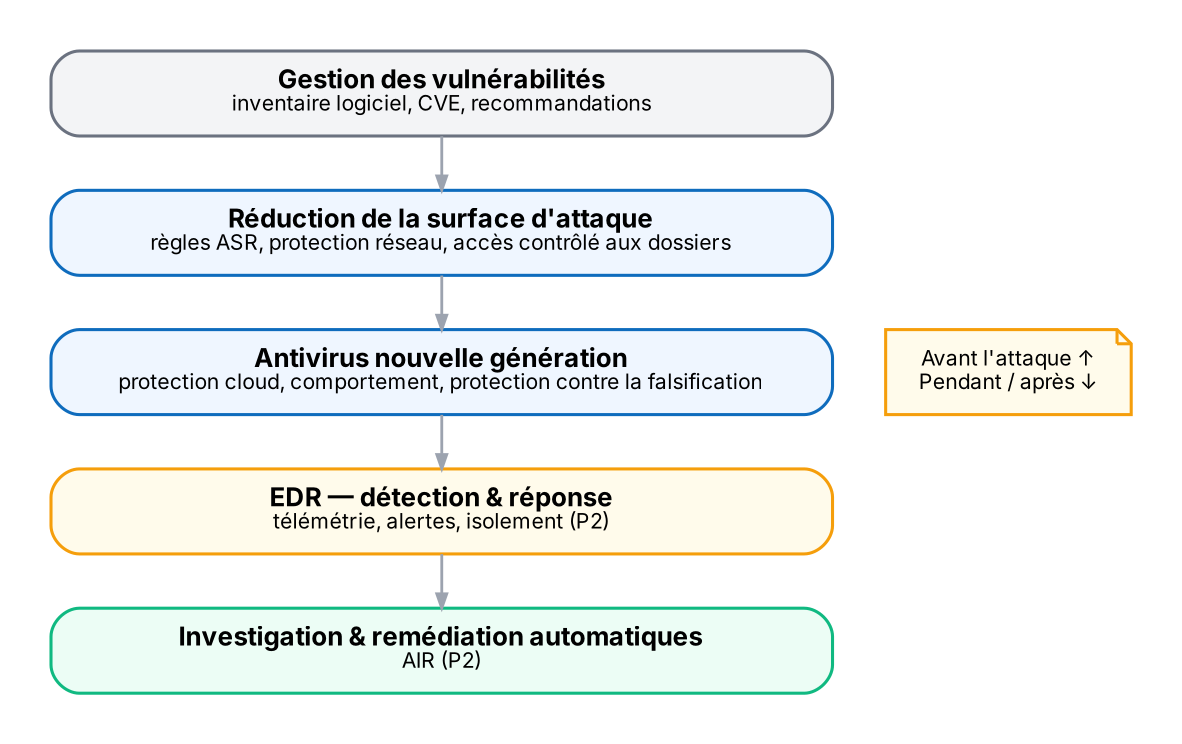
| Licence | Contenu | Incluse dans |
|---|---|---|
| MDE Plan 1 | Antivirus nouvelle génération, ASR, contrôle des appareils, gestion centralisée | Microsoft 365 E3 |
| MDE Plan 2 | P1 + EDR, investigation automatique (AIR), advanced hunting, gestion des vulnérabilités de base | Microsoft 365 E5, E5 Security |
| Defender for Business | Équivalent simplifié pour les PME (jusqu'à 300 utilisateurs) | Microsoft 365 Business Premium |
| Defender for Servers | MDE pour serveurs, via Defender for Cloud | Abonnement Azure (Plan 1 / Plan 2) |
⚠️ Piège
L'antivirus Defender peut tourner en mode actif, passif (quand un autre antivirus est présent) ou désactivé. En mode passif, l'EDR fonctionne mais la protection temps réel est assurée par l'autre produit : vérifie AMRunningMode avant de conclure qu'un poste est protégé.
Intégrer les appareils (onboarding)
| Méthode | Quand l'utiliser |
|---|---|
| Intune | Postes gérés par Intune : profil « Detection and response » de sécurité du point de terminaison |
| GPO | Serveurs et postes du domaine, sans Intune |
| Configuration Manager | Parc sous SCCM / co-management |
| Script local | Test ou quelques machines (limité en nombre) |
| Script VDI | VDI non persistant : script dédié lancé au démarrage |
🔷 En contexte Citrix
VDA non persistants (MCS / PVS) : ne pas intégrer l'image maître de façon classique. Microsoft fournit un script d'intégration VDI à placer dans l'image et à lancer au démarrage (GPO de script de démarrage) ; l'option « une seule entrée par appareil » évite un nouvel objet à chaque redémarrage.
Appliquer les exclusions antivirus recommandées par Citrix (VDA, Profile Management, PVS, WEM) et activer les signatures en cache / mises à jour partagées pour éviter les pics de charge au démarrage.
Defender for Identity sur les DC aide à repérer les attaques sur les comptes de service Citrix (Kerberoasting, délégation).
Traiter un incident
- Un incident regroupe des alertes liées (même appareil, même utilisateur, même chaîne d'attaque) : on travaille l'incident, pas l'alerte isolée.
- Lire l'histoire de l'attaque (arbre de processus, chronologie), puis les entités touchées : appareils, comptes, fichiers, adresses.
- Actions de réponse sur un appareil (P2) : isoler, lancer une analyse, collecter un package d'investigation, Live Response, restreindre l'exécution d'applications.
- Clore avec une classification (vrai / faux positif) : elle améliore les détections et les rapports.
Advanced hunting (KQL)
Le langage est le KQL, le même que Sentinel et Log Analytics. Les tables principales : DeviceProcessEvents, DeviceNetworkEvents, DeviceLogonEvents, EmailEvents, IdentityLogonEvents.
requête KQL
// PowerShell encodé lancé ces dernières 24 h
DeviceProcessEvents
| where Timestamp > ago(1d)
| where FileName in~ ("powershell.exe", "pwsh.exe")
| where ProcessCommandLine has_any ("-enc", "-EncodedCommand")
| project Timestamp, DeviceName, AccountName, ProcessCommandLine
| order by Timestamp desc
💡 Astuce
Une requête utile peut devenir une règle de détection personnalisée : Defender XDR l'exécute à intervalle régulier et crée des alertes automatiquement.
Commandes essentielles (poste Windows)
| Commande | À quoi ça sert |
|---|---|
Get-MpComputerStatus | État de l'antivirus : AMRunningMode, signatures, protection temps réel, Tamper Protection |
Update-MpSignature | Forcer la mise à jour des signatures |
Start-MpScan -ScanType QuickScan | Lancer une analyse rapide |
Get-MpPreference | Select-Object Exclusion* | Lister les exclusions configurées |
Get-Service Sense | Service EDR de Defender for Endpoint |
HKLM\SOFTWARE\Microsoft\Windows Advanced Threat Protection\Status | OnboardingState = 1 si l'appareil est intégré |
"%ProgramFiles%\Windows Defender\MpCmdRun.exe" -GetFiles | Collecter les journaux pour le support |
Pièges classiques
| Symptôme | Cause | Parade |
|---|---|---|
| Exclusions ignorées ou modifiées en local | Tamper Protection actif, ou stratégie centrale qui écrase | Gérer les exclusions depuis Intune / GPO, jamais à la main |
| Appareil intégré mais « inactif » | Pas de connexion aux URL de Defender (proxy, pare-feu) | Vérifier la connectivité avec l'analyseur client MDE |
| Doublons d'appareils VDI | Image maître intégrée, ou script VDI sans entrée unique | Script VDI au démarrage, option « une seule entrée » |
| Une règle ASR bloque une appli métier | Règle passée directement en blocage | Mode audit d'abord, exclusion ciblée ensuite |
| Alertes en double avec un autre antivirus | Deux moteurs actifs | Defender en passif ou retrait de l'autre produit |
À retenir
- Defender = une famille ; XDR corrèle tout en incidents sur security.microsoft.com.
- MDE P1 = prévention (AV, ASR) ; P2 = EDR, AIR, hunting.
- Toujours tester les règles ASR en mode audit avant de bloquer.
- VDI non persistant : script d'intégration VDI au démarrage, jamais l'image maître intégrée.
- On traite un incident, pas une alerte ; KQL pour chercher au-delà.
Auto-évaluation
Q1. Quelle est la différence entre une alerte et un incident ?
→ Une alerte est une détection unique ; un incident regroupe les alertes liées à une même attaque, sur plusieurs appareils, comptes ou produits.
Q2. Que t'apporte MDE Plan 2 par rapport au Plan 1 ?
→ L'EDR (détection et réponse, isolement, Live Response), l'investigation automatique (AIR) et l'advanced hunting.
Q3. Comment intégrer des VDA Citrix non persistants dans Defender for Endpoint ?
→ Avec le script d'intégration VDI placé dans l'image et exécuté au démarrage (GPO), en option « une seule entrée par appareil », sans intégrer l'image maître elle-même.
Q4. Comment vérifier rapidement qu'un poste est intégré et protégé ?
→ Get-MpComputerStatus (mode, temps réel, signatures), Get-Service Sense, et OnboardingState = 1 dans le registre.