ℹ️ À savoir · En bref
Un VPN met l'utilisateur sur le réseau : une fois connecté, il voit beaucoup plus que ce dont il a besoin. Une solution ZTNA donne accès application par application, après vérification de l'identité et de l'appareil, à chaque connexion.
Chez Citrix, l'offre s'appelle désormais Citrix SecurAccess ZTNA (anciennement Secure Private Access). Elle complète DaaS : les applications web et client-serveur n'ont plus besoin d'être publiées dans un bureau.
Objectifs de la fiche
- Comprendre la différence entre ZTNA et VPN.
- Connaître les composants et les types d'applications pris en charge.
- Définir des stratégies d'accès et des contrôles de sécurité.
- Savoir quand utiliser ZTNA plutôt qu'une application publiée dans Citrix.
Architecture
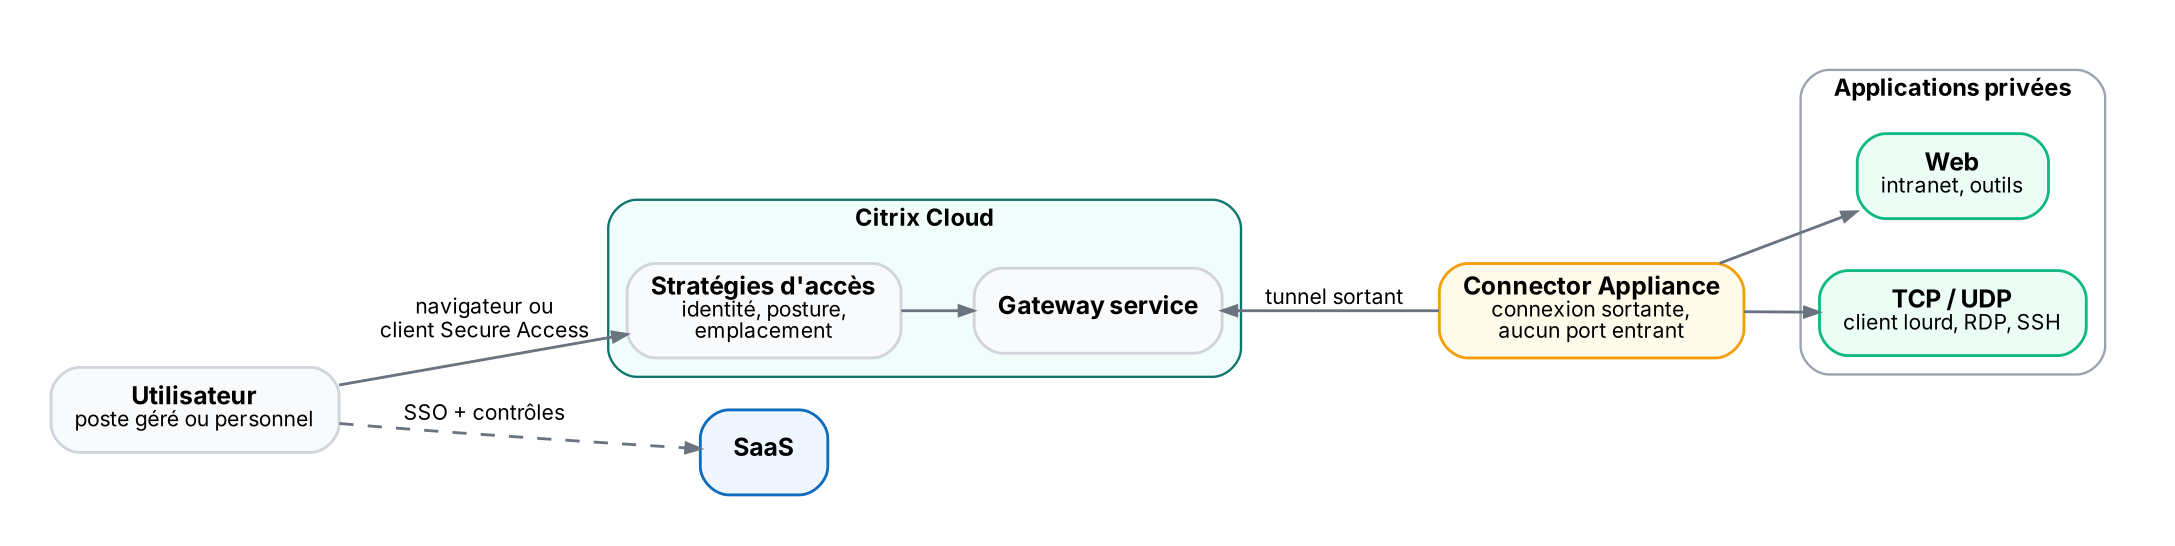
| Composant | Rôle |
|---|---|
| Stratégies d'accès (Citrix Cloud) | Décident, par application, qui accède, depuis quel appareil et avec quels contrôles |
| Gateway service | Point d'entrée hébergé par Citrix : relaie le trafic vers les applications privées |
| Connector Appliance | Machine virtuelle dans ton réseau : connexion sortante vers Citrix Cloud, aucun port entrant |
| Client Citrix Secure Access | Agent sur le poste, nécessaire pour les applications TCP / UDP (client lourd, RDP, SSH) |
| Navigateur sécurisé | Chrome Enterprise Premium (intégration Google) pour les applications web et SaaS avec contrôles de données |
| Service de posture | Vérifie l'état de l'appareil (antivirus, chiffrement, conformité Intune, CrowdStrike…) avant l'accès |
Types d’applications
| Type | Accès | Exemples |
|---|---|---|
| Web privées | Sans agent, dans le navigateur | Intranet, outils internes, consoles web d'administration |
| SaaS | SSO et contrôles appliqués | Microsoft 365, Salesforce, ServiceNow |
| TCP / UDP | Avec le client Secure Access | Client lourd, RDP, SSH, bases de données |
| Bureaux et applications Citrix | Depuis le même portail Workspace | DaaS, CVAD |
Stratégies et contrôles
- Qui : utilisateurs et groupes (Entra ID, Okta, AD), depuis où : emplacement, réseau, sur quoi : posture de l'appareil.
- Action : autoriser, refuser, ou autoriser avec restrictions (dans le navigateur sécurisé).
- Contrôles de données (navigateur) : protection contre la fuite de données (DLP), filtrage d'URL, protection contre l'hameçonnage et les logiciels malveillants, contrôle du presse-papiers, de l'impression et des téléchargements, filigrane selon les cas.
- Réévaluation continue : la posture et le contexte sont vérifiés pendant la session, l'accès peut être révoqué.
⚠️ Piège
Citrix migre son navigateur Enterprise Browser vers Chrome Enterprise Premium : la migration est irréversible et certaines applications doivent être adaptées avant (par exemple SSO à désactiver sur les applications web, règles « autoriser avec restrictions » à revoir). Procède par étapes, une application et un groupe à la fois.
Les noms changent (Secure Private Access → SecurAccess ZTNA) : la documentation et les consoles peuvent encore utiliser l'ancien nom.
ZTNA ou application publiée ?
| Besoin | Plutôt ZTNA | Plutôt DaaS (publication) |
|---|---|---|
| Application web interne | Oui : accès direct, léger | Si le poste n'est pas fiable du tout |
| Client lourd sensible aux latences | Si le poste est géré et conforme | Oui : l'appli reste près des données |
| Poste personnel (BYOD) | Web avec navigateur sécurisé | Oui : rien ne s'installe, données dans le datacenter |
| Administration (RDP, SSH) | Possible, avec posture et MFA | Bastion publié et enregistré (CTX-15) |
🔷 En contexte Citrix
Un premier projet type : remplacer le VPN des prestataires par ZTNA pour quelques applications web, avec MFA Entra ID et posture d'appareil, et garder les applications sensibles publiées dans DaaS.
Le Connector Appliance se déploie comme une VM (vSphere, Hyper-V, Azure…) ; prévois-en au moins deux par site pour la haute disponibilité.
À retenir
- ZTNA = accès par application après vérification de l'identité et de l'appareil ; VPN = accès au réseau.
- Connector Appliance sortant, Gateway service, client pour TCP/UDP, navigateur sécurisé pour le web.
- Stratégies : qui, d'où, sur quel appareil, avec quels contrôles.
- Enterprise Browser → Chrome Enterprise Premium : migration à préparer.
- Complémentaire de DaaS, pas un remplacement.
Auto-évaluation
Q1. Quelle est la principale différence entre ZTNA et VPN ?
→ Le VPN donne un accès réseau large ; ZTNA ne donne accès qu'aux applications autorisées, après vérification continue de l'identité et de l'appareil.
Q2. Pourquoi le Connector Appliance ne demande-t-il aucun port entrant ?
→ Il ouvre lui-même une connexion sortante vers Citrix Cloud, par laquelle passe le trafic des utilisateurs.
Q3. Quand faut-il le client Secure Access sur le poste ?
→ Pour les applications TCP / UDP (client lourd, RDP, SSH) ; le web passe par le navigateur.
Q4. Un utilisateur sur poste personnel doit utiliser un client lourd sensible. Que choisir ?
→ La publication dans Citrix DaaS : rien ne s'installe sur le poste et les données restent dans le datacenter.