ℹ️ À savoir · En bref
Au lieu d'une image maître par usage (bureau compta, bureau développeurs…), App Layering découpe l'image en couches réutilisables : un Windows, une plateforme, des applications. On assemble ensuite les images voulues à partir de ces briques.
Mettre à jour Chrome ou Windows = mettre à jour une couche puis republier toutes les images qui l'utilisent.
Objectifs de la fiche
- Comprendre le rôle de chaque type de couche.
- Créer et versionner une couche d'application.
- Assembler et publier une image vers MCS ou PVS.
- Connaître les limites et les pièges.
Les couches
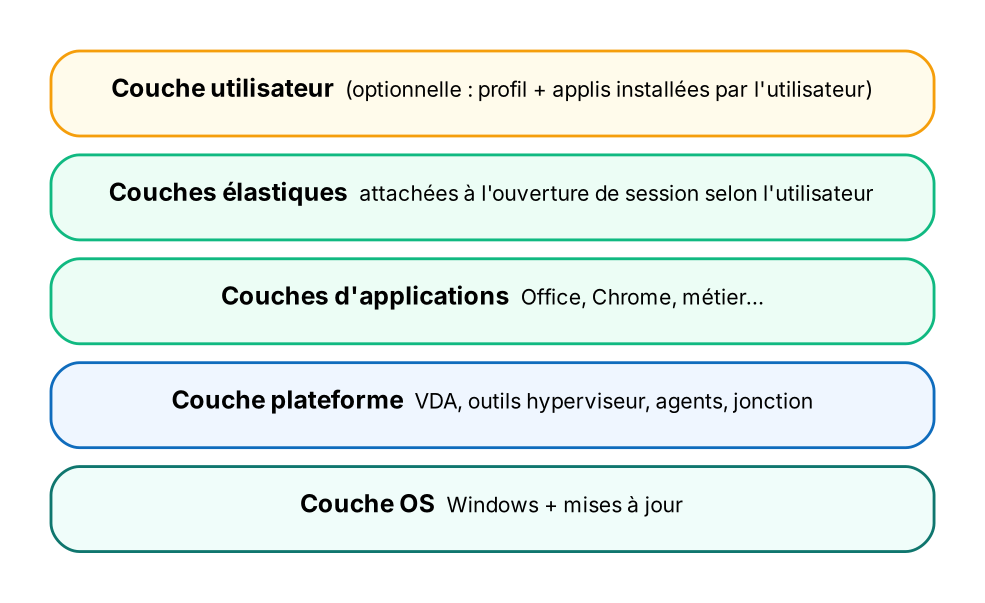
| Couche | Contenu | Remarque |
|---|---|---|
| OS | Windows (sans jonction au domaine), mises à jour | Une par version de Windows ; base de toutes les autres |
| Plateforme | VDA, outils de l'hyperviseur, agents (sécurité, supervision), jonction au domaine | Une par plateforme (vSphere, Azure…) ; toujours au-dessus |
| Application | Une application ou un petit groupe cohérent | Réutilisable dans plusieurs images |
| Élastique | Couche d'application montée à l'ouverture de session selon l'utilisateur | Évite de multiplier les images ; pas pour toutes les applis |
| Utilisateur | Profil et applications installées par l'utilisateur, persistants | Usage ciblé ; préférer un conteneur de profil (CTX-02) |
Le cycle de travail
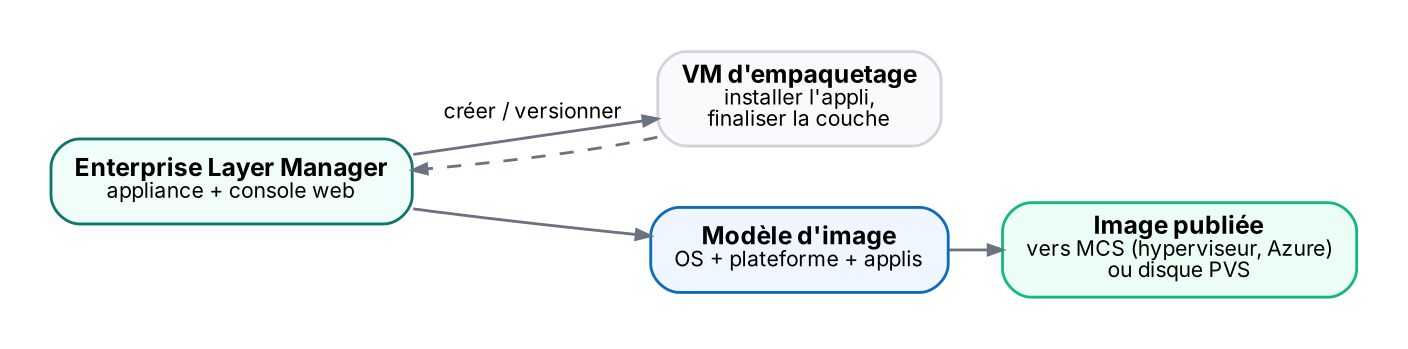
| Étape | Détail |
|---|---|
| Appliance ELM | Machine virtuelle avec console web : stocke les couches, pilote les créations et les publications |
| Connecteurs | Liens vers vSphere, Azure, Nutanix, XenServer, PVS ou un partage : pour créer les VM d'empaquetage et publier les images |
| Créer une couche | L'ELM fournit une VM d'empaquetage ; on installe l'application, on redémarre si besoin, puis on finalise |
| Versionner | Ajouter une version à la couche (mise à jour) ; les anciennes versions restent disponibles |
| Modèle d'image | Choix de la couche OS, de la plateforme et des applications |
| Publier | Produit une image prête pour MCS (sur l'hyperviseur ou dans Azure) ou un vDisk PVS |
💡 Astuce
Installe dans la couche OS ce que toutes les images partagent (runtimes, polices, réglages Windows) et garde les couches d'applications petites et ciblées.
Ordre de priorité des couches : en cas de conflit (même fichier, même clé), la couche de priorité la plus haute l'emporte ; la plateforme est toujours au-dessus.
Ce qui marche moins bien en couches
- Antivirus, pilotes, agents qui s'enregistrent avec un identifiant unique : plutôt dans la plateforme, avec leur procédure « image maître ».
- Applications avec services démarrant tôt ou pilotes noyau : à éviter en couche élastique.
- Licences liées à la machine : à tester, l'identité change à chaque publication.
- Microsoft Office et Teams : couches dédiées, avec les guides de l'éditeur.
Points de vigilance récents
⚠️ Piège
Les certificats Secure Boot de 2011 expirent en 2026 : les versions récentes d'App Layering (2603.5) prennent en charge le certificat Windows UEFI CA 2023. Mets l'appliance à jour avant de republier des images Secure Boot.
Garde l'ELM à jour (versions fréquentes) et sauvegardé : il contient toutes tes couches. Une couche OS ancienne doit être mise à jour (nouvelle version) plutôt que recréée.
- Image Portability : exporter, préparer et publier une image de catalogue entre plateformes (par exemple de vSphere vers Azure).
- Accès à la console : contrôle strict des hôtes et chiffrements anciens désactivés par défaut dans les versions récentes.
Dépanner
| Symptôme | Cause probable | Parade |
|---|---|---|
| Application qui ne démarre pas dans l'image | Conflit avec une autre couche, couche non finalisée proprement | Tester la couche seule, revoir la priorité, refaire la version |
| Échec de publication | Connecteur (droits, stockage), espace sur l'ELM | Journaux de la tâche dans la console, espace disque de l'appliance |
| Machine non jointe au domaine | Jonction faite dans la couche OS au lieu de la plateforme | Jonction uniquement dans la plateforme |
| Couche élastique absente | Affectation, partage des couches, application non compatible | Vérifier l'affectation et le partage ; sinon passer en couche classique |
🔷 En contexte Citrix
App Layering a du sens quand tu as plusieurs images qui partagent beaucoup d'applications. Avec une ou deux images, une image MCS bien documentée et automatisée (Ansible, ANS-03) est souvent plus simple.
Pour Azure, publie l'image vers le connecteur Azure puis utilise-la dans un catalogue MCS (CTX-05) avec des images préparées.
À retenir
- OS + plateforme + applications = image ; élastiques et utilisateur en option.
- Jonction au domaine et VDA dans la plateforme, jamais dans l'OS.
- Mettre à jour une couche = nouvelle version, puis republier les modèles.
- Couches élastiques : pas pour les pilotes et les services précoces.
- ELM à jour (Secure Boot UEFI CA 2023) et sauvegardé.
Auto-évaluation
Q1. Dans quelle couche installer le VDA et l'agent antivirus ?
→ Dans la couche plateforme, avec les outils de l'hyperviseur et la jonction au domaine.
Q2. Comment mettre à jour Chrome dans 5 images ?
→ Ajouter une version à la couche Chrome, puis republier les 5 modèles d'image qui l'utilisent.
Q3. Quand préférer une couche élastique ?
→ Pour une application utilisée par peu d'utilisateurs, sans pilote ni service précoce, afin d'éviter de créer une image de plus.
Q4. Pourquoi App Layering n'est-il pas toujours rentable ?
→ Il ajoute une appliance et un processus : avec une ou deux images, une image MCS automatisée est souvent plus simple.