ℹ️ À savoir · En bref
Avec une authentification SAML (Entra ID, Okta, ADFS) ou par carte sans mot de passe, Citrix ne connaît jamais le mot de passe Windows : impossible d'ouvrir la session Windows sur le VDA sans redemander l'identifiant.
FAS résout ça : il fait émettre à la volée un certificat de type carte à puce pour l'utilisateur, que le VDA utilise pour ouvrir la session Windows. L'utilisateur ne voit qu'un seul écran de connexion.
Objectifs de la fiche
- Comprendre le flux FAS de bout en bout.
- Déployer les modèles de certificats, l'autorisation et les règles.
- Configurer StoreFront ou Citrix Workspace pour utiliser FAS.
- Savoir quand se passer de FAS avec le SSO Entra natif (Windows Server 2025).
- Sécuriser et dépanner.
Architecture et flux
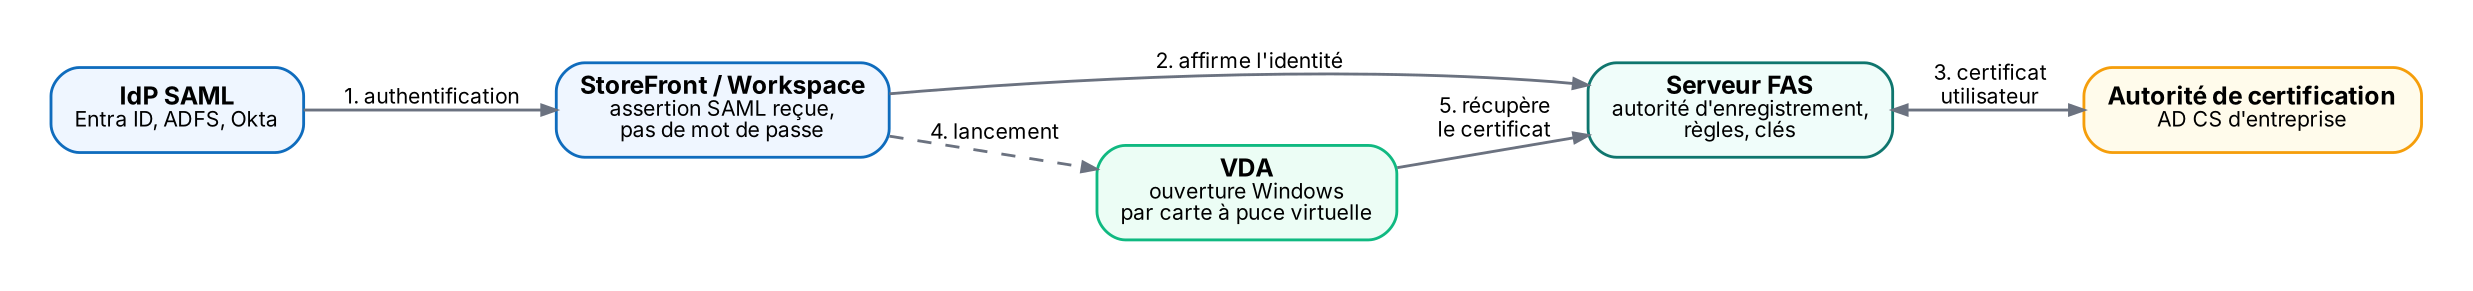
| Composant | Rôle |
|---|---|
| Serveur FAS | Serveur dédié (pas un contrôleur) : autorité d'enregistrement auprès de l'AC, stocke clés et certificats utilisateur |
| Autorité de certification | AD CS d'entreprise : émet le certificat d'autorité d'enregistrement de FAS puis les certificats utilisateur |
| StoreFront / Workspace | Reçoit l'assertion SAML et demande à FAS de préparer le certificat de l'utilisateur |
| VDA | Récupère le certificat auprès de FAS et ouvre la session Windows comme avec une carte à puce |
| Active Directory | Compte utilisateur correspondant (UPN identique à l'identité SAML), connexion par carte à puce autorisée sur les DC |
Mise en place
| Étape | Détail |
|---|---|
| 1. Installer FAS | Sur 2 serveurs ou plus, avec la console d'administration FAS |
| 2. Déployer les modèles | Citrix_RegistrationAuthority (deux modèles d'autorisation) et Citrix_SmartcardLogon (certificat utilisateur) ; droits d'administrateur d'entreprise |
| 3. Publier sur l'AC | Publier les modèles sur une AC d'entreprise, permissions des serveurs FAS |
| 4. Autoriser FAS | Demande du certificat d'autorité d'enregistrement, à approuver sur l'AC (valable environ 2 ans : à surveiller) |
| 5. Créer les règles | Quels StoreFront peuvent affirmer une identité, quels VDA peuvent récupérer les certificats, quels utilisateurs sont concernés |
| 6. GPO | ADMX FAS : liste des serveurs FAS (« Federated Authentication Service ») appliquée aux StoreFront, aux VDA et aux serveurs FAS |
PowerShell
# StoreFront : activer FAS sur le magasin
$store = Get-STFStoreService -VirtualPath "/Citrix/Store"
$auth  = Get-STFAuthenticationService -StoreService $store
Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "FASClaimsFactory"
Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider "FASLogonDataProvider"

# Contrôleurs : faire confiance aux demandes relayées par StoreFront
Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true

# VDA : vérifier que la GPO est bien appliquée
reg query "HKLM\SOFTWARE\Policies\Citrix\Authentication\UserCredentialService\Addresses"
ℹ️ À savoir
Avec Citrix Workspace (cloud), FAS se connecte à Citrix Cloud depuis sa console et s'active dans la configuration de l'authentification de Workspace : même principe, sans StoreFront à configurer.
Certificats en session
- Une règle FAS peut autoriser l'usage du certificat dans la session (carte à puce virtuelle) : accès à des sites ou applications qui demandent une authentification par certificat.
- À réserver aux besoins identifiés : le certificat devient alors utilisable par les applications de l'utilisateur.
Sécurité
- Les serveurs FAS sont aussi sensibles que l'AC : quiconque les contrôle peut ouvrir une session au nom de n'importe quel utilisateur autorisé. Les traiter comme des serveurs de niveau 0.
- Clé de l'autorité d'enregistrement sur TPM ou HSM (demande manuelle du certificat).
- Règles restreintes : seuls les StoreFront connus, seuls les VDA concernés, groupes d'utilisateurs explicites (pas « tout le monde », pas les administrateurs du domaine).
- Journaux FAS et AC surveillés (émissions massives de certificats).
Sans FAS : le SSO Microsoft Entra natif
Depuis 2025-2026, Citrix propose un SSO Entra natif : sur des VDA récents, Windows accepte directement un jeton Entra (protocole d'authentification Remote Desktop de Microsoft Entra) à l'ouverture de session. Plus de certificat, donc plus de FAS ni d'autorité de certification pour ces machines.
| Critère | FAS | SSO Entra natif |
|---|---|---|
| Mécanisme | Certificat de type carte à puce émis par l'AC | Jeton Entra pour l'ouverture de session Windows |
| Infrastructure | Serveurs FAS + AD CS + règles | Applications Entra (ressource et client Citrix), aucune PKI |
| Identité des VDA | Jointes à l'AD (ou hybrides) | Jointes à Entra ID ou hybrides |
| OS des VDA | Toutes versions prises en charge | Windows Server 2025 (KB5073379 ou plus récent) ou Windows 11 24H2 (KB5065789+) ; pas 2019 / 2022 |
| VDA / client | Toutes versions FAS | VDA 2507+ ; Workspace app Windows 2507+ (Linux / Mac 2508+, HTML5 et mobiles 2511+) |
| Portail | StoreFront ou Workspace | DaaS : StoreFront Cloud avec IdP Entra ID ou SAML. Sur site : en préversion (hybride, StoreFront récent) |
| Accès conditionnel | Sur l'IdP (portail) | Aussi à l'ouverture de session : cibler l'application Citrix Resource |
mise en place (résumé)
# 1. Citrix Cloud > Gestion des identités et des accès > Authentification > Entra ID :
#    « Set up Microsoft Entra SSO » (applications Citrix-Workspace-Resource et Citrix-Workspace)
# 2. Entra : activer le protocole d'authentification RDS sur Citrix-Workspace-Resource,
#    approuver l'application cliente ; pour les VDA hybrides, objet serveur Kerberos Entra dans l'AD

# 3. StoreFront Cloud (module PowerShell fourni par Citrix, principal de service Citrix Cloud)
Set-StoreConfigurations -StoreUrl "https://<magasin>.cloud.com" -ClientId "<id>" -ClientSecret "<secret>" -AzureAdSsoEnabled $true

# 4. Groupe de mise à disposition (SDK Remote PowerShell)
Get-BrokerDesktopGroup -Name "DG-W25" | Set-BrokerDesktopGroup -MachineLogOnType "HybridAzureAd"   # ou "AzureAd"
⚠️ Piège
La reconnexion automatique du client est désactivée avec ce mode (la fiabilité de session reste active) ; au verrouillage, l'écran Windows demande un mot de passe : activer « Disconnect remote session on lock for Microsoft identity platform authentication » pour un fonctionnement sans mot de passe.
Le réglage Windows « Autoriser le chargement de SSP et AP personnalisés dans LSASS » doit rester activé (la base de sécurité Intune le désactive). Les groupes privilégiés (Domain Admins) n'ont pas le SSO par défaut sur les VDA hybrides.
Les affectations doivent cibler des identités Entra (utilisateurs ou groupes Entra), pas des groupes AD.
💡 Astuce
Les deux modèles cohabitent dans le même tenant : SSO Entra natif pour les nouveaux catalogues Windows Server 2025 hybrides ou Entra, FAS pour les VDA plus anciens ou purement AD. On ne retire FAS que lorsque plus aucun catalogue n'en dépend.
Dépanner
| Symptôme | Cause probable | Parade |
|---|---|---|
| Écran de connexion Windows sur le VDA | GPO FAS absente sur le VDA (clé Addresses vide) | Appliquer la GPO aux VDA, gpupdate, vérifier la clé |
| « Nom d'utilisateur ou mot de passe incorrect » | Changement d'AC, autorisation expirée, certificat non approuvé | Console FAS : état de l'autorisation et de l'AC |
| Accès refusé côté FAS | Règle qui n'autorise pas ce StoreFront ou ce VDA | Revoir les règles (StoreFront, VDA, utilisateurs) |
| Échec en multi-domaines | Droits de lecture des comptes dans le domaine des utilisateurs | Ajouter StoreFront, FAS et VDA au groupe « Windows Authorization Access » du domaine |
| Ouverture de session lente | Vérification de révocation (CRL) injoignable | Rendre la CRL joignable depuis les DC et les VDA |
| Utilisateur inconnu | Identité SAML ≠ UPN AD (sAMAccountName envoyé) | NameID = UPN ou e-mail ; comptes fantômes alignés |
🔷 En contexte Citrix
Avec Entra ID comme IdP (CTX-06, M365-ENT-02), FAS permet d'appliquer l'accès conditionnel et le MFA d'Entra à Citrix sans double saisie du mot de passe Windows.
Heure synchronisée entre FAS, contrôleurs, StoreFront et VDA : un décalage casse la chaîne de certificats comme Kerberos.
À retenir
- FAS = certificat de type carte à puce émis à la volée pour ouvrir la session Windows après SAML.
- Modèles Citrix_RegistrationAuthority et Citrix_SmartcardLogon sur une AC d'entreprise.
- GPO FAS sur StoreFront, VDA et FAS ; règles restreintes.
- StoreFront : FASClaimsFactory + FASLogonDataProvider ; confiance XML activée.
- Serveurs FAS = niveau 0 ; clé sur TPM / HSM.
- Sans FAS : SSO Entra natif sur Windows Server 2025 / Windows 11 24H2, VDA 2507+, VDA Entra ou hybrides.
Auto-évaluation
Q1. Pourquoi FAS est-il nécessaire avec une authentification SAML ?
→ Parce que Citrix ne reçoit pas le mot de passe Windows : FAS fournit un certificat qui permet au VDA d'ouvrir la session Windows sans le mot de passe.
Q2. Le VDA affiche l'écran de connexion Windows au lieu d'ouvrir la session. Première vérification ?
→ La GPO FAS sur le VDA : la clé HKLM\SOFTWARE\Policies\Citrix\Authentication\UserCredentialService\Addresses doit lister les serveurs FAS.
Q3. Pourquoi traiter les serveurs FAS comme du niveau 0 ?
→ Ils peuvent obtenir un certificat de connexion pour tout utilisateur autorisé par les règles : leur compromission équivaut à usurper ces utilisateurs.
Q4. Peut-on se passer de FAS sur un catalogue Windows Server 2022 ?
→ Non : le SSO Entra natif exige Windows Server 2025 (KB5073379+) ou Windows 11 24H2, un VDA 2507+ et des machines jointes à Entra ou hybrides. Pour 2022, FAS reste nécessaire.
Q5. Quel attribut SAML doit correspondre au compte AD ?
→ Le NameID doit être l'UPN (ou l'e-mail) correspondant à l'UPN du compte AD.