ℹ️ À savoir · En bref
Les stratégies Citrix règlent le comportement HDX (redirections, graphisme, audio, impression, sécurité) et du VDA. Elles se définissent dans Studio ou dans des GPO Active Directory (avec l'extension Citrix).
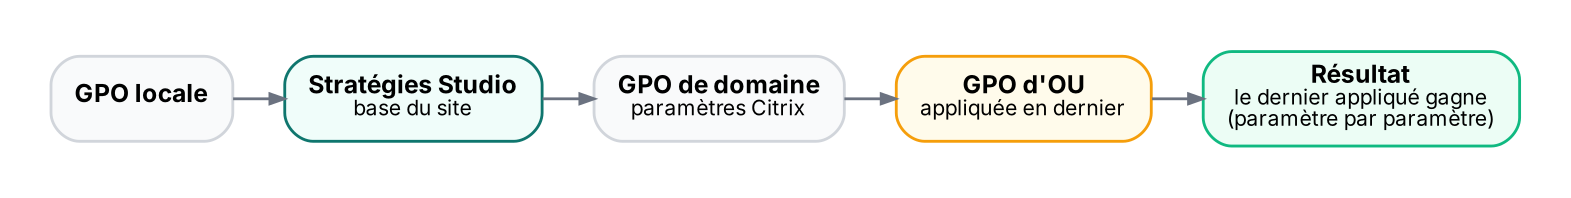
Comme les GPO : plusieurs stratégies peuvent s'appliquer, et pour chaque paramètre la plus prioritaire gagne.
Objectifs de la fiche
- Comprendre l'ordre d'application et la priorité.
- Cibler précisément avec les filtres.
- Connaître les paramètres les plus utilisés.
- Trouver quelle stratégie s'applique réellement.
Où les définir et dans quel ordre
| Source | Avantages | Limites |
|---|---|---|
| Studio (Web Studio / console DaaS) | Filtres Citrix complets (groupe de mise à disposition, Access Control, balise), visibles par les admins Citrix | Moins prioritaires que les GPO de domaine |
| GPO (extension Citrix dans la console GPMC) | Gérées avec le reste de l'AD, forte priorité | Suppose l'extension installée, mélange possible avec d'autres équipes |
| WEM | Certains réglages (Profile Management, optimisation) dans la console WEM | Ne pas configurer le même paramètre à deux endroits |
⚠️ Piège
Le cas classique : un paramètre réglé dans Studio « ne marche pas » parce qu'une GPO d'OU règle le même paramètre autrement. Choisis une source principale (souvent Studio) et documente les exceptions.
Priorités et paramètres
- Dans Studio, chaque stratégie a une priorité (1 = la plus forte). La stratégie Unfiltered (sans filtre) est toujours la plus faible : elle sert de socle.
- Un paramètre non configuré n'écrase rien : seuls les paramètres définis entrent en concurrence.
- Paramètres ordinateur : appliqués au démarrage du VDA puis à chaque rafraîchissement (environ toutes les 90 minutes).
- Paramètres utilisateur : appliqués à l'ouverture de session (certains aussi à la reconnexion) ; ils dépendent de l'utilisateur et du poste client.
Les filtres
| Filtre | Exemple d'usage |
|---|---|
| Groupe de mise à disposition / type | Réglages propres aux serveurs d'applications ou aux bureaux |
| Utilisateur ou groupe | Presse-papiers autorisé seulement pour un groupe |
| Unité d'organisation | Machines d'une OU (par site, par usage) |
| Balise (tag) | Machines balisées « GPU » ou « Recette » |
| Adresse IP du client / nom du client | Règles différentes pour les clients légers (TC-*) ou un réseau |
| Access Control | Connexion via NetScaler Gateway (et stratégie de session précise) : restreindre les redirections en externe |
💡 Astuce
Les filtres d'une même stratégie se combinent : entre filtres de types différents c'est un ET, entre valeurs du même type c'est un OU. Un filtre peut aussi être en mode « refuser » pour exclure.
Modèles et paramètres clés
Studio fournit des modèles (expérience haute définition, évolutivité serveur, bande passante WAN optimisée, sécurité et contrôle…) : un bon point de départ à adapter, jamais à appliquer tel quel sans lecture.
| Paramètre | Pourquoi le régler |
|---|---|
| Client clipboard redirection (+ restrictions de format) | Fuite de données : limiter le sens et les formats |
| Client drive redirection | Désactiver en externe, autoriser au cas par cas |
| Auto-create client printers / Universal print driver usage | Maîtriser les pilotes et la durée d'ouverture de session |
| Client USB device redirection (+ règles) | Autoriser seulement les classes utiles |
| Session reliability / Auto client reconnect | Comportement en coupure réseau |
| Virtual channels allow list | Bloquer les canaux virtuels non autorisés |
| Session limits (déconnexion, inactivité) | Libérer les ressources sur les serveurs multisession |
| Rendezvous protocol | Activer Rendezvous avec le Gateway service |
Savoir ce qui s’applique
- Modélisation dans Studio (Group Policy Modeling / Résultats) : simule un utilisateur, une machine et un client.
- Sur le VDA,
gpresult /h rapport.htmlmontre les GPO (y compris les paramètres Citrix venant de l'AD). - Les paramètres résultants sont écrits dans le registre du VDA (
HKLM\SOFTWARE\Policies\Citrix, une branche par session pour les paramètres utilisateur). - Monitor (détails de session) et HDX Monitor confirment l'état effectif d'une redirection.
PowerShell
# Lister les stratégies Studio (SDK Citrix, sur site)
Add-PSSnapin Citrix.Common.GroupPolicy
New-PSDrive -Name Site -PSProvider CitrixGroupPolicy -Root \ -Controller ddc01.corp.local
Get-ChildItem Site:\User     | Select-Object Name, Priority, Enabled
Get-ChildItem Site:\Computer | Select-Object Name, Priority, Enabled
🔷 En contexte Citrix
Une organisation lisible : Unfiltered = socle commun ; puis une stratégie par usage (« Externe – restrictions », « Serveurs d'apps », « Clients légers »), nommées et décrites.
Avant toute migration (vers DaaS ou une nouvelle version), fais l'inventaire des stratégies et compare-les : c'est souvent là que se cachent les écarts de comportement.
À retenir
- Ordre : GPO locale → Studio → GPO de domaine → GPO d'OU ; le dernier réglage gagne.
- Dans Studio : priorité 1 la plus forte, Unfiltered la plus faible.
- Ordinateur au démarrage et toutes les ~90 min ; utilisateur à l'ouverture de session.
- Filtres : ET entre types, OU entre valeurs d'un même type.
- Modélisation, gpresult et registre pour savoir ce qui s'applique.
Auto-évaluation
Q1. Un paramètre est autorisé dans Studio mais refusé par une GPO d'OU. Qui gagne ?
→ La GPO d'OU : elle est appliquée après les stratégies Studio.
Q2. À quoi sert la stratégie Unfiltered ?
→ C'est le socle de priorité la plus faible, appliqué à tous ; les autres stratégies le précisent ou l'écrasent.
Q3. Comment restreindre la redirection des lecteurs uniquement pour les connexions externes ?
→ Une stratégie avec un filtre Access Control (connexion via NetScaler Gateway) qui interdit la redirection des lecteurs clients.
Q4. Deux filtres « utilisateur » (groupe A, groupe B) et un filtre « groupe de mise à disposition » : comment se combinent-ils ?
→ (groupe A OU groupe B) ET le groupe de mise à disposition.