ℹ️ À savoir · En bref
La Gateway est la porte d'entrée externe : elle authentifie l'utilisateur (avec MFA), le présente à StoreFront, puis relaie le flux HDX (ICA proxy) vers le VDA. Aucun VDA n'est exposé sur Internet.
Deux options : NetScaler Gateway (appliance que tu gères) ou Citrix Gateway service (hébergé par Citrix, avec Rendezvous).
Objectifs de la fiche
- Comprendre le rôle du ticket STA et de l'ICA proxy.
- Configurer un serveur virtuel Gateway pour StoreFront.
- Mettre en place nFactor (LDAP + MFA ou SAML).
- Sécuriser l'appliance et dépanner un lancement.
Le flux d’une connexion externe
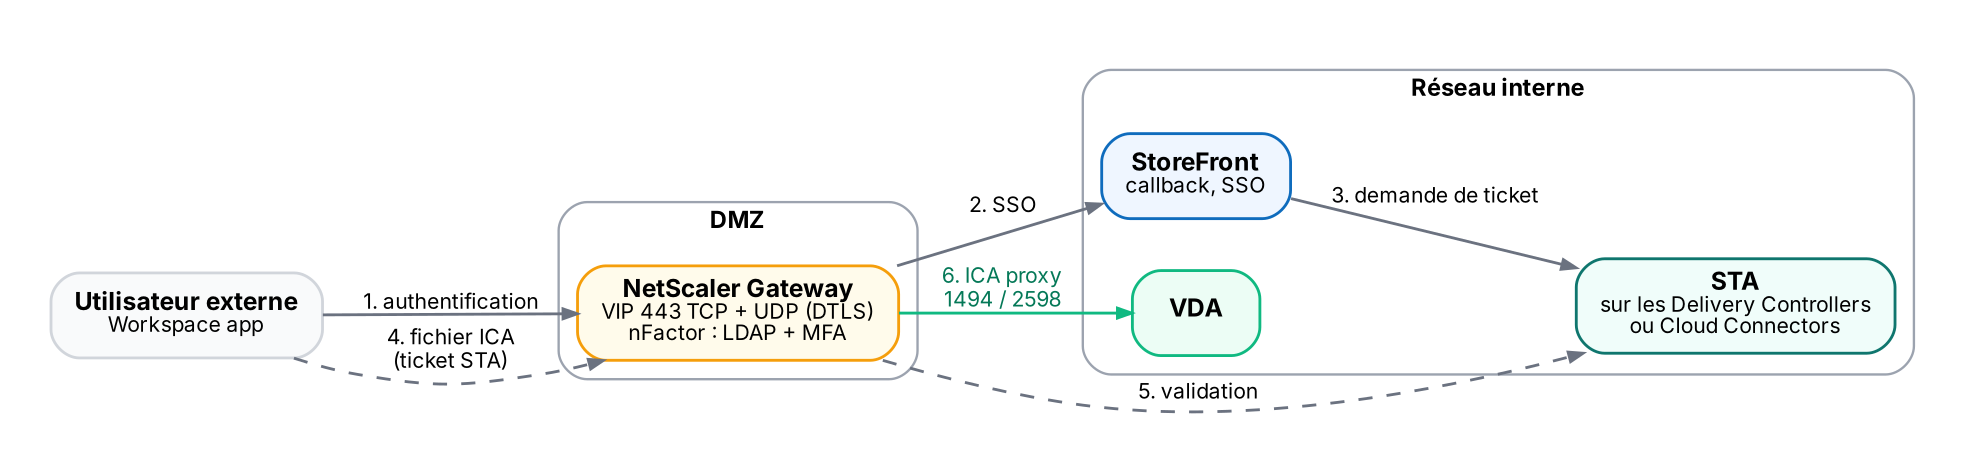
- STA (Secure Ticket Authority) : service hébergé sur les Delivery Controllers ou Cloud Connectors. Il délivre un ticket à usage unique que la Gateway échange contre l'adresse réelle du VDA.
- Le fichier ICA reçu par le client ne contient que l'adresse de la Gateway et le ticket : l'adresse interne du VDA ne sort jamais.
- Ports : client → Gateway TCP 443 (et UDP 443 pour EDT) ; Gateway (SNIP) → VDA 1494 / 2598 TCP et UDP ; Gateway → StoreFront 443 ; Gateway → STA 80/443.
Configuration type
| Élément | Réglage |
|---|---|
| Serveur virtuel Gateway | VIP publique, port 443, certificat public complet (avec intermédiaires), mode ICA only si seul Citrix est publié |
| STA | Mêmes serveurs que dans StoreFront (contrôleurs ou Cloud Connectors), en HTTP ou HTTPS |
| Stratégie de session | Client Workspace app et navigateur : ICA proxy ON, URL web vers le site StoreFront, SSO activé, domaine |
| Authentification | nFactor (LDAP + RADIUS / OTP, ou SAML Entra ID) via un serveur virtuel d'authentification |
| StoreFront | Gateway déclarée avec la même URL, callback (optionnel), mêmes STA |
| Profil SSL | TLS 1.2 et 1.3 uniquement, suites de chiffrement modernes, HSTS |
💡 Astuce
L'assistant Citrix Gateway › XenApp et XenDesktop de l'interface NetScaler crée en une fois le serveur virtuel, les stratégies de session et les STA. Repars de là puis affine (nFactor, profil SSL).
nFactor et MFA
| Scénario | Principe |
|---|---|
| LDAP + OTP natif | Mot de passe AD puis code d'application d'authentification géré par NetScaler |
| LDAP + RADIUS | Deuxième facteur par un serveur RADIUS (extension NPS pour Entra MFA, solution tierce) |
| SAML (Entra ID, ADFS, Okta) | NetScaler délègue l'authentification à l'IdP (avec ses stratégies d'accès conditionnel) ; SSO vers StoreFront avec le Federated Authentication Service |
| Selon le groupe ou le domaine | nFactor oriente l'utilisateur vers un schéma différent selon des critères (« si groupe X alors… ») |
EDT à travers la Gateway
- Activer DTLS sur le serveur virtuel Gateway et ouvrir UDP 443 en entrée, UDP 1494 / 2598 de la SNIP vers les VDA.
- Le transport adaptatif retombe en TCP si l'UDP est bloqué : vérifier dans la session (
ctxsession -vou Monitor) que le protocole est bien EDT. - Versions recommandées pour EDT : NetScaler 14.1 build 12.30 ou plus récent (ou 13.1 build 52.19 et plus).
Gateway service (cloud)
- Hébergé par Citrix dans plusieurs régions ; rien à exposer chez toi.
- Avec Rendezvous, les VDA ouvrent une connexion sortante vers le service (TCP / UDP 443 vers
*.nssvc.net). - Authentification via les fournisseurs d'identité de Citrix Workspace ; NetScaler peut rester l'IdP (Adaptive Authentication) pour des scénarios avancés.
Sécurité de l’appliance
⚠️ Piège
NetScaler est une cible fréquente (CitrixBleed en 2023, CitrixBleed 2 et d'autres failles critiques en 2025) : applique les bulletins de sécurité sans attendre, sur une version supportée (14.1 ou 13.1).
Après un correctif de fuite de session, termine toutes les sessions (kill aaa session -all, kill icaconnection -all) : les jetons volés avant le correctif restent sinon valables.
- Interface d'administration jamais exposée sur Internet, comptes nominatifs, authentification externe pour les admins.
- Journaux envoyés vers un SIEM ; surveiller les sessions anormales et les fichiers inconnus sur l'appliance.
- Haute disponibilité en paire, et sauvegarde de configuration avant chaque mise à jour.
Dépanner
commandes
# CLI NetScaler
show vpn vserver <nom>                      # état du serveur virtuel Gateway, certificat, stratégies, STA
show aaa session                            # sessions authentifiées
show icaconnection                          # connexions HDX relayées
stat vpn                                    # statistiques Gateway
start nstrace -size 0 -time 120             # capture réseau pendant un lancement (puis /var/nstrace)
| Symptôme | Cause probable | Parade |
|---|---|---|
| « Cannot connect to server » au lancement | Ticket STA refusé : STA différents ou injoignables | Mêmes STA dans StoreFront et NetScaler, état UP |
| Boucle de connexion ou page blanche | Stratégie de session : URL web ou SSO incorrects | Revoir la stratégie de session, domaine SSO |
| Session lente, en TCP | UDP 443 ou DTLS non configuré | Activer DTLS, ouvrir UDP, vérifier le transport |
| Certificat refusé sur mobile | Chaîne incomplète | Lier les certificats intermédiaires |
| MFA non demandé | Schéma nFactor non lié ou mauvais ordre | Vérifier le serveur virtuel d'authentification et le profil |
🔷 En contexte Citrix
Avec Workspace (cloud) et le Gateway service, la NetScaler sur site n'est plus indispensable pour l'accès HDX ; elle reste utile pour l'authentification avancée, l'équilibrage de StoreFront ou d'autres applications.
Si la sécurité impose une inspection, rappelle que le trafic HDX vers le Gateway service ne supporte pas le déchiffrement TLS : il faut une exception.
À retenir
- La Gateway authentifie, fait le SSO vers StoreFront et relaie HDX : VDA jamais exposés.
- STA identiques et joignables des deux côtés.
- nFactor pour le MFA (LDAP + OTP / RADIUS, ou SAML).
- EDT : DTLS + UDP 443 en entrée, UDP 1494/2598 vers les VDA.
- Correctifs de sécurité immédiats, puis purge des sessions.
Auto-évaluation
Q1. À quoi sert le ticket STA ?
→ À référencer le VDA sans exposer son adresse : la Gateway valide le ticket auprès du STA et obtient l'adresse réelle à laquelle relayer le flux.
Q2. Pourquoi une session externe passe-t-elle en TCP alors qu'EDT est activé ?
→ DTLS n'est pas activé sur le serveur virtuel ou l'UDP 443 (ou 1494/2598 vers les VDA) est bloqué : le transport adaptatif retombe en TCP.
Q3. Que faire juste après avoir appliqué un correctif contre une fuite de session ?
→ Terminer toutes les sessions AAA et ICA pour invalider des jetons éventuellement volés.
Q4. Comment faire du MFA avec Entra ID devant Citrix ?
→ nFactor avec SAML vers Entra ID (avec son accès conditionnel), ou LDAP + RADIUS via l'extension NPS ; SSO Windows avec le Federated Authentication Service si besoin.