ℹ️ À savoir · En bref
StoreFront (sur site) ou Citrix Workspace (cloud) authentifient l'utilisateur, interrogent les contrôleurs pour savoir à quoi il a droit, et renvoient le fichier ICA au moment du lancement.
L'utilisateur y accède par la Citrix Workspace app (client installé, recommandé) ou par un navigateur.
Objectifs de la fiche
- Comprendre les composants de StoreFront et leurs flux.
- Configurer correctement URL de base, balises et Gateway.
- Choisir entre StoreFront et Workspace, et les méthodes d'authentification.
- Dépanner une énumération ou un lancement en échec.
Architecture de StoreFront
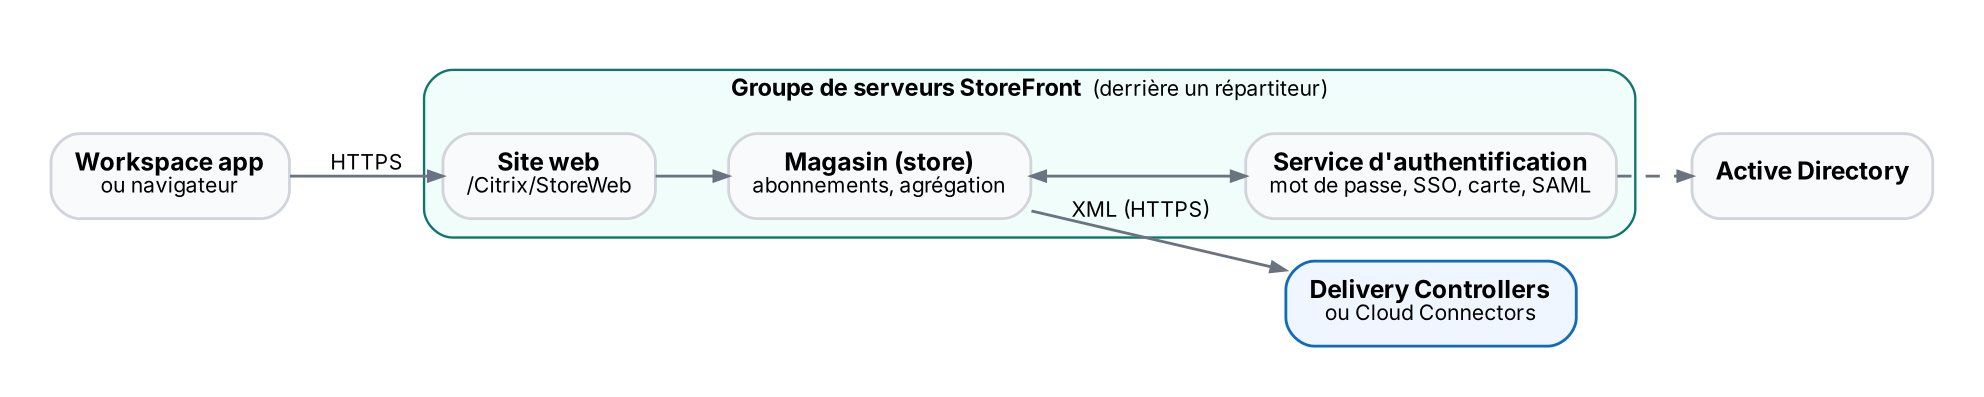
| Composant | Rôle |
|---|---|
| Service d'authentification | Valide l'utilisateur (mot de passe, SSO du domaine, carte à puce, SAML, Gateway) |
| Magasin (store) | Liste les ressources, gère les favoris, agrège plusieurs sites ou contrôleurs |
| Site web | https://storefront.corp.local/Citrix/StoreWeb : accès navigateur et configuration de la Workspace app |
| Groupe de serveurs | Plusieurs serveurs StoreFront derrière un répartiteur, configuration propagée depuis le serveur principal |
| Délégations aux contrôleurs | Liste des Delivery Controllers ou Cloud Connectors interrogés en XML (HTTPS de préférence) |
Les réglages qui comptent
| Réglage | Bonne pratique |
|---|---|
| URL de base | Le nom du répartiteur (même nom en interne et en externe), avec un certificat qui couvre ce nom |
| Balises (beacons) | Interne : une URL joignable seulement en interne. Externe : deux URL Internet. La Workspace app en déduit si elle est dedans ou dehors |
| Gateway | Déclarer la Gateway (URL, callback, adresses STA = contrôleurs ou connecteurs) et l'activer sur le magasin |
| Contrôleurs | Au moins deux par site, en HTTPS, avec le bon type (Citrix Virtual Apps and Desktops ou Cloud Connectors) |
| Délais | Ajuster les délais d'inactivité du site web et du magasin à la politique de sécurité |
PowerShell
# Autoriser les demandes relayées (pass-through Gateway, carte à puce, SSO) vers le XML
Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true

# StoreFront : état de la propagation dans le groupe de serveurs
Get-STFServerGroup | Select-Object HostBaseUrl, ClusterMembers
Méthodes d’authentification
| Méthode | Usage |
|---|---|
| Nom d'utilisateur et mot de passe | Par défaut ; à combiner avec la Gateway pour le MFA externe |
| Authentification unique du domaine | Poste joint au domaine : pas de nouvelle saisie (Workspace app avec SSO activé) |
| Carte à puce | Certificat utilisateur, éventuellement relayé dans la session |
| Pass-through depuis la Gateway | L'utilisateur s'authentifie sur NetScaler (MFA), StoreFront fait confiance |
| SAML | Fournisseur d'identité externe (Entra ID, ADFS, Okta) ; souvent avec le Federated Authentication Service pour l'ouverture de session Windows sans mot de passe |
Citrix Workspace (cloud)
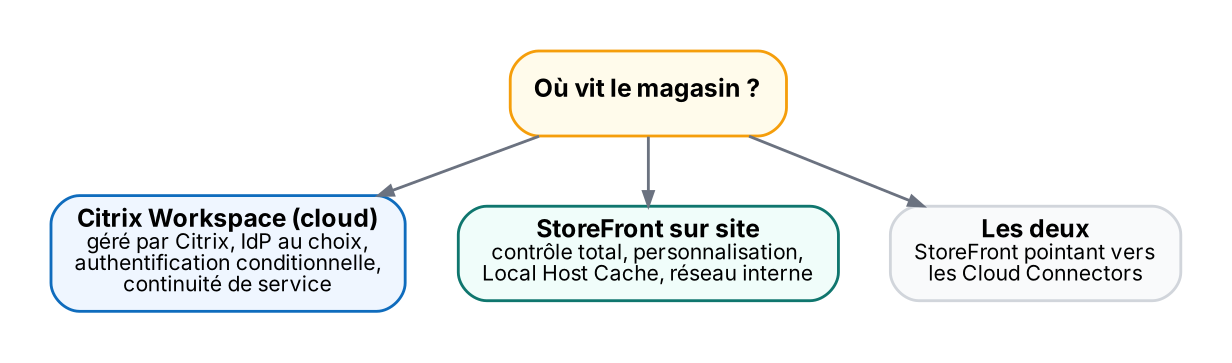
- URL
https://<client>.cloud.comou domaine personnalisé ; aucun serveur à maintenir. - Fournisseurs d'identité : AD, AD + jeton, Entra ID, Okta, SAML 2.0, NetScaler (Adaptive Authentication).
- Authentification conditionnelle : oriente l'utilisateur vers un fournisseur selon son domaine ou son groupe.
- Continuité de service : des baux de connexion stockés sur le poste permettent de lancer des ressources même si Citrix Cloud est injoignable.
- Configuration centralisée de la Workspace app avec le Global App Configuration Service (GACS).
⚠️ Piège
Authentification conditionnelle : une règle basée sur un groupe AD de domaine local peut échouer en multi-domaines (non résolu via le catalogue global) avec un « accès refusé » immédiat. Utilise des groupes universels pour ces règles.
Workspace app
- Versions LTSR et CR, comme le VDA ; aligne la version sur ce que supportent tes fonctions (Teams, App Protection, EDT).
- Ajout du magasin par adresse e-mail (découverte par DNS), par URL, ou poussé par GPO / GACS.
- Composants utiles : SSO (
/includeSSON), plugin Teams, App Protection ; ne pas installer ce qui n'est pas utilisé. - Outils : Citrix Workspace app Log Collector et le menu Préférences avancées › Support.
Dépanner
| Symptôme | Cause probable | Parade |
|---|---|---|
| « Impossible de terminer votre demande » | Contrôleurs injoignables, XML, certificat | Journal « Citrix Delivery Services » sur StoreFront |
| Aucune ressource affichée | Droits du groupe de mise à disposition, mauvais magasin, cache | Vérifier les droits ; réinitialiser la Workspace app |
| Le client se croit interne dehors | Balise interne joignable depuis Internet | Balise interne réellement privée |
| Lancement externe en échec | STA différents entre Gateway et StoreFront | Mêmes adresses STA, dans le même ordre, des deux côtés |
| Pass-through refusé | Confiance XML non activée | Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true |
🔷 En contexte Citrix
En DaaS avec StoreFront sur site, déclare les Cloud Connectors comme contrôleurs et comme STA : c'est aussi la condition du Local Host Cache (CTX-04).
Garde un seul nom (URL de base) pour l'interne et l'externe : les utilisateurs n'ont qu'une adresse à connaître.
À retenir
- Authentification + magasin + site web, en groupe de serveurs derrière un répartiteur.
- URL de base, balises, Gateway et STA cohérents : 80 % des problèmes.
- Workspace cloud : IdP au choix, authentification conditionnelle, continuité de service.
- Groupes universels pour l'authentification conditionnelle multi-domaines.
- Journal « Citrix Delivery Services » pour tout échec côté StoreFront.
Auto-évaluation
Q1. À quoi servent les balises (beacons) ?
→ À permettre à la Workspace app de savoir si elle est sur le réseau interne (balise interne joignable) ou externe, pour passer ou non par la Gateway.
Q2. Un lancement externe échoue alors que l'énumération marche. Que vérifies-tu ?
→ Les adresses STA : identiques entre NetScaler et StoreFront, et joignables ; puis la stratégie de session de la Gateway.
Q3. Pourquoi activer TrustRequestsSentToTheXmlServicePort ?
→ Pour que les contrôleurs acceptent les demandes où StoreFront relaie une authentification déjà faite (Gateway, carte à puce, SSO) sans mot de passe.
Q4. Qu'apporte la continuité de service de Workspace ?
→ Des baux de connexion locaux qui permettent de lancer les ressources même si Citrix Cloud est indisponible.